This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
Übersicht über die rollenbasierte Zugriffssteuerung
Die Rollenbasierte Zugriffssteuerung (RBAC)-Funktion ermöglicht es Ihnen, vordefinierte Rollen oder Berechtigungssätze Active Directory-Benutzern und -Gruppen zuzuweisen. Diese Berechtigungen steuern den Zugriffsumfang, den XenServer®-Administratoren auf Server und Pools haben. RBAC wird auf Poolebene konfiguriert und bereitgestellt. Da Benutzer Berechtigungen über ihre zugewiesene Rolle erhalten, weisen Sie einem Benutzer oder seiner Gruppe eine Rolle zu, um ihnen die erforderlichen Berechtigungen zu erteilen.
Verwenden von Active Directory-Konten für XenServer-Benutzerkonten
RBAC ermöglicht es Ihnen, einzuschränken, welche Operationen verschiedene Benutzergruppen ausführen können. Diese Kontrolle verringert die Wahrscheinlichkeit, dass unerfahrene Benutzer katastrophale versehentliche Änderungen vornehmen. Das Zuweisen von RBAC-Rollen hilft auch, unbefugte Änderungen an Ihren Ressourcenpools aus Compliance-Gründen zu verhindern. Um Compliance und Auditing zu erleichtern, bietet RBAC auch eine Audit-Log-Funktion und den entsprechenden Workload Balancing Pool Audit Trail-Bericht. Weitere Informationen finden Sie unter Änderungen prüfen.
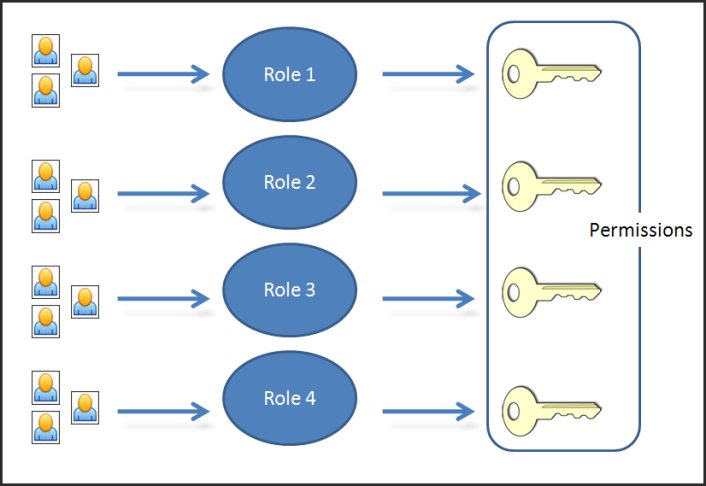
RBAC ist für Authentifizierungsdienste auf Active Directory angewiesen. Insbesondere führt XenServer eine Liste autorisierter Benutzer, die auf Active Directory-Benutzer- und -Gruppenkonten basiert. Daher müssen Sie den Pool der Domäne beitreten und Active Directory-Konten hinzufügen, bevor Sie Rollen zuweisen können.
RBAC-Prozess
Der Standardprozess zur Implementierung von RBAC und zur Zuweisung einer Rolle an einen Benutzer oder eine Gruppe umfasst die folgenden Schritte:
- Der Domäne beitreten.
- Einen Active Directory-Benutzer oder eine Gruppe hinzufügen zum Pool.
- Zuweisen (oder ändern) die RBAC-Rolle des Benutzers oder der Gruppe.
Lokaler Superuser
Der lokale Superuser (LSU) oder Root ist ein spezielles Benutzerkonto, das für die Systemadministration verwendet wird und alle Rechte oder Berechtigungen besitzt. In XenServer ist der lokale Superuser das Standardkonto bei der Installation. Der LSU wird von XenServer und nicht von einem externen Authentifizierungsdienst authentifiziert. Wenn der externe Authentifizierungsdienst ausfällt, kann sich der LSU immer noch anmelden und das System verwalten. Der LSU kann immer über SSH auf den physischen XenServer-Server zugreifen.
RBAC-Rollen
XenServer wird mit sechs vordefinierten Rollen geliefert, die auf verschiedene Funktionen in einer IT-Organisation abgestimmt sind.
-
Pool-Administrator (Pool Admin). Diese Rolle ist die mächtigste verfügbare Rolle. Pool-Administratoren haben vollen Zugriff auf alle XenServer-Funktionen und -Einstellungen. Sie können alle Operationen durchführen, einschließlich der Rollen- und Benutzerverwaltung. Sie können Zugriff auf die XenServer-Konsole gewähren. Als Best Practice empfiehlt Citrix®, diese Rolle einer begrenzten Anzahl von Benutzern zuzuweisen.
Hinweis:
Der lokale Superuser (root) hat immer die Rolle des Pool-Administrators. Die Rolle des Pool-Administrators hat dieselben Berechtigungen wie der lokale root.
Wenn Sie die Rolle des Pool-Administrators von einem Benutzer entfernen, sollten Sie auch das Root-Passwort ändern und das Pool-Geheimnis rotieren. Weitere Informationen finden Sie unter Pool-Sicherheit.
- Pool-Operator (Pool Operator). Diese Rolle ist darauf ausgelegt, dem zugewiesenen Benutzer die Verwaltung poolweiter Ressourcen zu ermöglichen. Verwaltungsaktionen umfassen das Erstellen von Speicher, die Verwaltung von Servern, die Verwaltung von Patches und das Erstellen von Pools. Pool-Operatoren können Pool-Ressourcen konfigurieren. Sie haben auch vollen Zugriff auf die folgenden Funktionen: Hochverfügbarkeit, Workload Balancing und Patch-Management. Pool-Operatoren können keine Benutzer hinzufügen oder Rollen ändern.
- Administrator für virtuelle Maschinen (VM Power Admin). Diese Rolle hat vollen Zugriff auf die VM- und Template-Verwaltung. Sie können auswählen, wo VMs gestartet werden sollen. Sie haben vollen Zugriff auf die Funktionen zur dynamischen Speichersteuerung und die VM-Snapshot-Funktion. Darüber hinaus können sie den Home-Server festlegen und auswählen, wo Workloads ausgeführt werden sollen. Die Zuweisung dieser Rolle gewährt dem zugewiesenen Benutzer ausreichende Berechtigungen, um virtuelle Maschinen für die Nutzung durch VM-Operatoren bereitzustellen.
- Administrator für virtuelle Maschinen (VM Admin). Diese Rolle kann VMs und Templates verwalten und auf den Speicher zugreifen, der zur Erledigung dieser Aufgaben erforderlich ist. Diese Rolle verlässt sich jedoch darauf, dass XenServer auswählt, wo Workloads ausgeführt werden sollen, und muss die Einstellungen in Templates für die dynamische Speichersteuerung und den Home-Server verwenden. (Diese Rolle kann nicht auf die Funktionen zur dynamischen Speichersteuerung zugreifen, Snapshots erstellen, den Home-Server festlegen oder auswählen, wo Workloads ausgeführt werden sollen.)
- Operator für virtuelle Maschinen (VM Operator). Diese Rolle kann die VMs in einem Pool verwenden und deren grundlegenden Lebenszyklus verwalten. VM-Operatoren können mit den VM-Konsolen interagieren und VMs starten oder stoppen, sofern ausreichende Hardwareressourcen verfügbar sind. Ebenso können VM-Operatoren Start- und Stopp-Lebenszyklusoperationen durchführen. Die Rolle des VM-Operators kann keine VMs erstellen oder zerstören, VM-Eigenschaften oder Serverressourcen ändern.
- Nur-Lese-Zugriff (Read Only). Diese Rolle kann nur Ressourcenpool- und Leistungsdaten anzeigen.
Informationen zu den Berechtigungen, die mit jeder Rolle verbunden sind, finden Sie unter Definitionen von RBAC-Rollen und -Berechtigungen. Informationen dazu, wie RBAC berechnet, welche Rollen für einen Benutzer gelten, finden Sie unter Berechnung von RBAC-Rollen.
Hinweis:
Wenn Sie einen Benutzer erstellen, müssen Sie dem neu erstellten Benutzer zuerst eine Rolle zuweisen, bevor dieser das Konto verwenden kann. XenServer weist dem neu erstellten Benutzer nicht automatisch eine Rolle zu.
Zugehörige Dokumentation
XenServer Aktuelle Version
Teilen
Teilen
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.