This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
ロールベースのアクセス制御の概要
ロールベースのアクセス制御 (RBAC) 機能を使用すると、定義済みのロールまたは一連の権限を Active Directory ユーザーおよびグループに割り当てることができます。これらの権限は、XenServer® 管理者がサーバーおよびプールにアクセスできるレベルを制御します。RBAC はプールレベルで構成および展開されます。ユーザーは割り当てられたロールを通じて権限を取得するため、必要な権限を付与するには、ユーザーまたはそのグループにロールを割り当てます。
XenServer ユーザーアカウントに Active Directory アカウントを使用する
RBAC を使用すると、さまざまなユーザーグループが実行できる操作を制限できます。この制御により、経験の浅いユーザーが誤って壊滅的な変更を行う可能性が低減されます。RBAC ロールを割り当てることは、コンプライアンス上の理由からリソースプールへの不正な変更を防ぐのにも役立ちます。コンプライアンスと監査を容易にするために、RBAC は監査ログ機能と、それに対応する Workload Balancing Pool Audit Trail レポートも提供します。詳細については、「変更の監査」を参照してください。
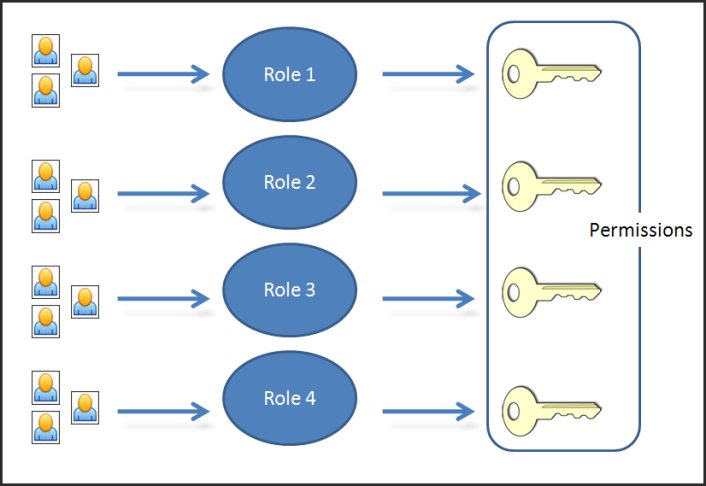
RBAC は、認証サービスに Active Directory を使用します。具体的には、XenServer は Active Directory ユーザーアカウントとグループアカウントに基づいて、承認されたユーザーのリストを保持します。そのため、ロールを割り当てる前に、プールをドメインに参加させ、Active Directory アカウントを追加する必要があります。
RBAC プロセス
RBAC を実装し、ユーザーまたはグループにロールを割り当てる標準的なプロセスは、次の手順で構成されます。
- ドメインに参加する。
- プールにActive Directory ユーザーまたはグループを追加する。
- ユーザーまたはグループの RBAC ロールを割り当てる (または変更する)。
ローカルスーパーユーザー
ローカルスーパーユーザー (LSU)、または root は、システム管理に使用される特別なユーザーアカウントであり、すべての権限または許可を持っています。XenServer では、ローカルスーパーユーザーはインストール時のデフォルトアカウントです。LSU は外部認証サービスではなく XenServer によって認証されます。外部認証サービスが失敗した場合でも、LSU はログインしてシステムを管理できます。LSU は常に SSH を介して XenServer 物理サーバーにアクセスできます。
RBAC ロール
XenServer には、IT 組織内のさまざまな機能に合わせて設計された 6 つの事前定義されたロールが付属しています。
-
プール管理者 (Pool Admin)。このロールは、利用可能なロールの中で最も強力です。プール管理者は、すべてのXenServer機能と設定に完全にアクセスできます。ロールとユーザーの管理を含むすべての操作を実行できます。XenServerコンソールへのアクセスを許可できます。ベストプラクティスとして、Citrix®は、このロールを限られた数のユーザーに割り当てることを推奨しています。
注:
ローカルのスーパーユーザー (root) は常にPool Adminロールを持っています。Pool Adminロールは、ローカルのrootと同じ権限を持っています。
ユーザーからPool Adminロールを削除する場合は、rootパスワードの変更とプールシークレットのローテーションも検討してください。詳細については、「プールセキュリティ」を参照してください。
- プールオペレーター (Pool Operator)。このロールは、割り当てられたユーザーがプール全体のリソースを管理できるように設計されています。管理アクションには、ストレージの作成、サーバーの管理、パッチの管理、プールの作成が含まれます。プールオペレーターはプールリソースを構成できます。また、高可用性、ワークロードバランシング、パッチ管理などの機能に完全にアクセスできます。プールオペレーターはユーザーを追加したり、ロールを変更したりすることはできません。
- 仮想マシン電源管理者 (VM Power Admin)。このロールは、VMおよびテンプレート管理に完全にアクセスできます。VMを起動する場所を選択できます。動的メモリ制御機能とVMスナップショット機能に完全にアクセスできます。さらに、ホームサーバーを設定し、ワークロードを実行する場所を選択できます。このロールを割り当てることで、VMオペレーターが使用する仮想マシンをプロビジョニングするのに十分な権限が割り当てられたユーザーに付与されます。
- 仮想マシン管理者 (VM Admin)。このロールは、VMとテンプレートを管理し、これらのタスクを完了するために必要なストレージにアクセスできます。ただし、このロールはワークロードを実行する場所をXenServerに依存し、動的メモリ制御とホームサーバーのテンプレート設定を使用する必要があります。(このロールは、動的メモリ制御機能にアクセスしたり、スナップショットを作成したり、ホームサーバーを設定したり、ワークロードを実行する場所を選択したりすることはできません。)」
- 仮想マシンオペレーター (VM Operator)。このロールは、プール内のVMを使用し、その基本的なライフサイクルを管理できます。VMオペレーターは、十分なハードウェアリソースが利用可能であれば、VMコンソールと対話し、VMを起動または停止できます。同様に、VMオペレーターは起動および停止のライフサイクル操作を実行します。VMオペレーターロールは、VMの作成または破棄、VMプロパティの変更、またはサーバーリソースの変更を行うことはできません。
- 読み取り専用 (Read Only)。このロールは、リソースプールとパフォーマンスデータのみを表示できます。
各ロールに関連付けられている権限の詳細については、「RBACロールと権限の定義」を参照してください。RBACがユーザーに適用されるロールをどのように計算するかについては、「RBACロールの計算」を参照してください。
注:
ユーザーを作成するときは、アカウントを使用する前に、新しく作成したユーザーにまずロールを割り当てる必要があります。XenServerは、新しく作成したユーザーにロールを自動的に割り当てません。
関連ドキュメント
XenServer 現在のリリース
共有
共有
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.