-
Explorar el espacio de trabajo de XenCenter
-
-
-
Administrar máquinas virtuales
-
Instantáneas de máquinas virtuales
This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
Descripción general del control de acceso basado en roles
La función de control de acceso basado en roles (RBAC) le permite asignar roles predefinidos o conjuntos de permisos a usuarios y grupos de Active Directory. Estos permisos controlan el nivel de acceso que los administradores de XenServer® tienen a los servidores y grupos de recursos. El RBAC se configura e implementa a nivel de grupo de recursos. Dado que los usuarios adquieren permisos a través de su rol asignado, asigne un rol a un usuario o a su grupo para otorgarles los permisos necesarios.
Uso de cuentas de Active Directory para cuentas de usuario de XenServer
El RBAC le permite restringir las operaciones que pueden realizar diferentes grupos de usuarios. Este control reduce la probabilidad de que usuarios inexpertos realicen cambios accidentales desastrosos. La asignación de roles RBAC también ayuda a evitar cambios no autorizados en sus grupos de recursos por motivos de cumplimiento. Para facilitar el cumplimiento y la auditoría, el RBAC también proporciona una función de registro de auditoría y su correspondiente informe de seguimiento de auditoría del grupo de recursos de equilibrio de carga de trabajo. Para obtener más información, consulte Auditar cambios.
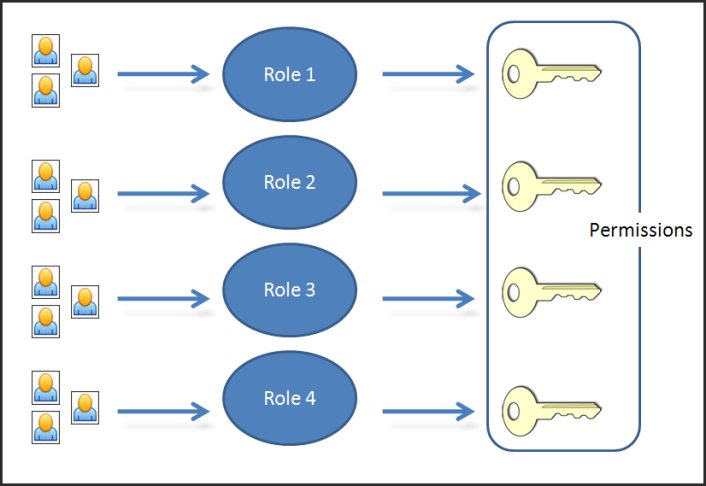
El RBAC depende de Active Directory para los servicios de autenticación. Específicamente, XenServer mantiene una lista de usuarios autorizados basada en cuentas de usuario y grupo de Active Directory. Como resultado, debe unir el grupo de recursos al dominio y agregar cuentas de Active Directory antes de poder asignar roles.
Proceso de RBAC
El proceso estándar para implementar RBAC y asignar un rol a un usuario o grupo consta de los siguientes pasos:
- Unirse al dominio.
- Agregar un usuario o grupo de Active Directory al grupo de recursos.
- Asignar (o modificar) el rol RBAC del usuario o grupo.
Superusuario local
El superusuario local (LSU), o root, es una cuenta de usuario especial utilizada para la administración del sistema y tiene todos los derechos o permisos. En XenServer, el superusuario local es la cuenta predeterminada en la instalación. El LSU es autenticado por XenServer y no por un servicio de autenticación externo. Si el servicio de autenticación externo falla, el LSU aún puede iniciar sesión y administrar el sistema. El LSU siempre puede acceder al servidor físico de XenServer a través de SSH.
Roles de RBAC
XenServer viene con seis roles preestablecidos diseñados para alinearse con diferentes funciones en una organización de TI.
-
Administrador de grupo (Pool Admin). Este rol es el más potente disponible. Los administradores de grupo tienen acceso completo a todas las funciones y configuraciones de XenServer. Pueden realizar todas las operaciones, incluida la gestión de roles y usuarios. Pueden conceder acceso a la consola de XenServer. Como práctica recomendada, Citrix® recomienda asignar este rol a un número limitado de usuarios.
Nota:
El superusuario local (root) siempre tiene el rol de Administrador de grupo. El rol de Administrador de grupo tiene los mismos permisos que el root local.
Si elimina el rol de Administrador de grupo de un usuario, considere también cambiar la contraseña de root y rotar el secreto del grupo. Para obtener más información, consulte Seguridad del grupo.
- Operador de grupo (Pool Operator). Este rol está diseñado para permitir al asignado gestionar los recursos de todo el grupo. Las acciones de gestión incluyen la creación de almacenamiento, la gestión de servidores, la gestión de parches y la creación de grupos. Los operadores de grupo pueden configurar los recursos del grupo. También tienen acceso completo a las siguientes funciones: alta disponibilidad, equilibrio de carga de trabajo y gestión de parches. Los operadores de grupo no pueden añadir usuarios ni modificar roles.
- Administrador de energía de máquina virtual (VM Power Admin). Este rol tiene acceso completo a la gestión de máquinas virtuales y plantillas. Pueden elegir dónde iniciar las máquinas virtuales. Tienen acceso completo a las funciones de control dinámico de memoria y a la función de instantáneas de máquinas virtuales. Además, pueden establecer el servidor principal y elegir dónde ejecutar las cargas de trabajo. La asignación de este rol otorga al asignado permisos suficientes para aprovisionar máquinas virtuales para el uso del operador de máquinas virtuales.
- Administrador de máquina virtual (VM Admin). Este rol puede gestionar máquinas virtuales y plantillas, y acceder al almacenamiento necesario para completar estas tareas. Sin embargo, este rol depende de XenServer para elegir dónde ejecutar las cargas de trabajo y debe usar la configuración de las plantillas para el control dinámico de memoria y el servidor principal. (Este rol no puede acceder a las funciones de control dinámico de memoria, realizar instantáneas, establecer el servidor principal ni elegir dónde ejecutar las cargas de trabajo).
- Operador de máquina virtual (VM Operator). Este rol puede usar las máquinas virtuales en un grupo y gestionar su ciclo de vida básico. Los operadores de máquinas virtuales pueden interactuar con las consolas de las máquinas virtuales e iniciar o detener máquinas virtuales, siempre que haya recursos de hardware suficientes disponibles. Del mismo modo, los operadores de máquinas virtuales pueden realizar operaciones de ciclo de vida de inicio y detención. El rol de operador de máquinas virtuales no puede crear ni destruir máquinas virtuales, alterar las propiedades de las máquinas virtuales ni los recursos del servidor.
- Solo lectura (Read Only). Este rol solo puede ver los datos de rendimiento y del grupo de recursos.
Para obtener información sobre los permisos asociados a cada rol, consulte Definiciones de roles y permisos de RBAC. Para obtener información sobre cómo RBAC calcula qué roles se aplican a un usuario, consulte Cálculo de roles de RBAC.
Nota:
Cuando crea un usuario, primero debe asignarle un rol al usuario recién creado antes de que pueda usar la cuenta. XenServer no asigna automáticamente un rol al usuario recién creado.
Documentación relacionada
XenServer Current Release
Compartir
Compartir
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.