
ネットワーク
このセクションでは、XenServer®のネットワーク、VLAN、NICボンディングを含むネットワークの概要を説明します。また、ネットワーク構成の管理方法とトラブルシューティングについても説明します。
重要:
vSwitchはXenServerのデフォルトのネットワークスタックです。Linuxネットワークスタックを構成するには、ネットワークスタックの選択の手順に従ってください。
XenServerのネットワーク概念にすでに精通している場合は、以下のセクションに関する情報についてネットワークの管理に進んでください。
-
スタンドアロンのXenServerホスト用のネットワークを作成する
-
リソースプールで構成されているXenServerホスト用のネットワークを作成する
-
スタンドアロンまたはリソースプールの一部であるXenServerホスト用のVLANを作成する
-
スタンドアロンのXenServerホスト用のボンディングを作成する
-
リソースプールで構成されているXenServerホスト用のボンディングを作成する
注:
'管理インターフェイス'という用語は、管理トラフィックを伝送するIP対応NICを示すために使用されます。'セカンダリインターフェイス'という用語は、ストレージトラフィック用に構成されたIP対応NICを示すために使用されます。
ネットワークのサポート
XenServerは、ホストあたり最大16個の物理ネットワークインターフェイス(または最大4個のボンディングされたネットワークインターフェイス)、およびVMあたり最大7個の仮想ネットワークインターフェイスをサポートします。
注:
XenServer は、xe コマンドラインインターフェイス (CLI) を使用して、NIC の自動構成と管理を提供します。ホストのネットワーク構成ファイルを直接編集しないでください。
ネットワークスタックの選択
どのネットワークスタックが構成されているかを確認するには、次のコマンドを実行します。
xe host-list params=software-version
コマンド出力で
network_backend を探します。vSwitch がネットワークスタックとして構成されている場合、出力は次のようになります。
network_backend: openvswitch
Linux ブリッジ (非推奨) がネットワークスタックとして構成されている場合、出力は次のようになります。
network_backend: bridge
Linux ブリッジネットワークスタックを選択するには、次のコマンドを実行します。
xe-switch-network-backend bridge
このコマンドを実行した後、ホストを再起動してください。
XenServer ネットワークの概要
このセクションでは、XenServer 環境におけるネットワークの一般的な概念について説明します。
XenServer は、インストール中に各物理 NIC 用のネットワークを作成します。ホストをプールに追加すると、デフォルトのネットワークがマージされます。これは、同じデバイス名を持つすべての物理 NIC が同じネットワークに接続されるようにするためです。
通常、内部ネットワークを作成したり、既存の NIC を使用して新しい VLAN を設定したり、NIC ボンドを作成したりするためにネットワークを追加します。
XenServer では、次の異なる種類のネットワークを構成できます。
-
外部ネットワークは、物理ネットワークインターフェイスと関連付けられています。外部ネットワークは、仮想マシンとネットワークに接続された物理ネットワークインターフェイス間のブリッジを提供します。外部ネットワークにより、仮想マシンはホストの物理 NIC を介して利用可能なリソースに接続できます。
-
ボンディングネットワークは、2つ以上の NIC 間にボンドを作成し、仮想マシンとネットワーク間の単一の高性能チャネルを作成します。
-
シングルサーバープライベートネットワークは、物理ネットワークインターフェイスとの関連付けがありません。シングルサーバープライベートネットワークは、特定のホスト上の仮想マシン間の接続を提供するために使用でき、外部世界への接続はありません。
注記:
スタンドアロンのXenServerホストとリソースプールで使用する場合、一部のネットワークオプションは異なる動作をします。このセクションには、スタンドアロンホストとプール両方に適用される一般的な情報と、それぞれの具体的な情報および手順が含まれています。
ネットワークオブジェクト
このセクションでは、ネットワークエンティティを表すために3種類のサーバー側ソフトウェアオブジェクトを使用します。これらのオブジェクトは次のとおりです。
-
ホスト上の物理NICを表すPIF。PIFオブジェクトには、名前と説明、UUID、それが表すNICのパラメーター、および接続されているネットワークとホストが含まれます。
-
仮想マシン上の仮想NICを表すVIF。VIFオブジェクトには、名前と説明、UUID、および接続されているネットワークとVMが含まれます。
-
ホスト上の仮想イーサネットスイッチであるネットワーク。ネットワークオブジェクトには、名前と説明、UUID、およびそれに接続されているVIFとPIFのコレクションが含まれます。
XenCenter®とxe CLIを使用すると、ネットワークオプションを構成できます。管理操作に使用されるNICを制御したり、VLANやNICボンディングなどの高度なネットワーク機能を作成したりできます。
ネットワーク
各XenServerホストには、仮想イーサネットスイッチであるネットワークが1つ以上あります。PIFに関連付けられていないネットワークは、内部と見なされます。内部ネットワークは、特定のXenServerホスト上のVM間でのみ接続を提供するために使用でき、外部への接続はありません。PIFに関連付けられているネットワークは、外部と見なされます。外部ネットワークは、VIFとネットワークに接続されているPIFの間にブリッジを提供し、PIFのNICを介して利用可能なリソースへの接続を可能にします。
VLAN
IEEE 802.1Q標準で定義されているVLANは、単一の物理ネットワークで複数の論理ネットワークをサポートすることを可能にします。XenServerホストは、複数の方法でVLANをサポートします。
注記:
-
GFS2 SRとクラスター化されたプールを使用する場合、クラスターネットワークは非管理VLAN上に配置できません。
-
サポートされているすべてのVLAN構成は、プールとスタンドアロンホスト、およびボンディング構成と非ボンディング構成の両方に等しく適用されます。
仮想マシンでのVLANの使用
802.1Q VLANトランクポートとして構成されたスイッチポートは、XenServerのVLAN機能と組み合わせて使用することで、ゲスト仮想ネットワークインターフェイス(VIF)を特定のVLANに接続できます。この場合、XenServerホストはゲストのためにVLANタグ付け/タグ解除機能を実行し、ゲストはVLAN構成を認識しません。
XenServer VLANは、指定されたVLANタグに対応するVLANインターフェイスを表す追加のPIFオブジェクトによって表現されます。XenServerネットワークを物理NICを表すPIFに接続すると、NIC上のすべてのトラフィックが表示されます。あるいは、ネットワークをVLANを表すPIFに接続すると、指定されたVLANタグを持つトラフィックのみが表示されます。VLAN 0に接続することで、ネイティブVLANトラフィックのみを表示するようにネットワークを接続することもできます。
スタンドアロンまたはリソースプールの一部としてXenServerホスト用のVLANを作成する手順については、「VLANの作成」を参照してください。
ゲストにVLANタグ付けおよびタグ解除機能を実行させたい場合は、ゲストがVLANを認識している必要があります。VMのネットワークを構成する際は、スイッチポートをVLANトランクポートとして構成しますが、XenServerホスト用のVLANは作成しないでください。代わりに、通常の非VLANネットワーク上でVIFを使用します。
管理インターフェイスでのVLANの使用
管理インターフェイスは、トランクポートまたはアクセスモードポートとして構成されたスイッチポートを使用してVLAN上に構成できます。XenCenterまたはxe CLIを使用してVLANを設定し、それを管理インターフェイスにします。詳細については、「管理インターフェイス」を参照してください。
専用ストレージNICでのVLANの使用
専用ストレージNICは、管理インターフェイスの前のセクションで説明したように、ネイティブVLANまたはアクセスモードポートを使用するように構成できます。専用ストレージNICは、IP対応NICまたはセカンダリインターフェイスとも呼ばれます。仮想マシンの前のセクションで説明したように、専用ストレージNICをトランクポートとXenServer VLANを使用するように構成できます。詳細については、「専用ストレージNICの構成」を参照してください。
単一ホストNICでの管理インターフェイスとゲストVLANの組み合わせ
単一のスイッチポートは、トランクVLANとネイティブVLANの両方で構成でき、1つのホストNICを管理インターフェイス(ネイティブVLAN上)とゲストVIFを特定のVLAN IDに接続するために使用できます。
ジャンボフレーム
ジャンボフレームは、ストレージネットワーク、VMネットワーク、および管理ネットワーク上のトラフィックのパフォーマンスを最適化するために使用できます。ジャンボフレームは、1,500バイトを超えるペイロードを含むイーサネットフレームです。ジャンボフレームは通常、スループットの向上、システムバスメモリへの負荷の軽減、およびCPUオーバーヘッドの削減のために使用されます。
注記:
XenServerは、プール内のすべてのホストでネットワークスタックとしてvSwitchを使用している場合にのみ、ジャンボフレームをサポートします。
ジャンボフレームを使用するための要件
ジャンボフレームを使用する際は、以下の点に注意してください。
-
ジャンボフレームはプールレベルで構成されます
-
プール内のすべてのホストで、vSwitchがネットワークバックエンドとして構成されている必要があります
-
サブネット上のすべてのデバイスは、ジャンボフレームを使用するように構成されている必要があります
ジャンボフレームを使用するには、最大転送単位 (MTU) を1500から9216の間の値に設定します。MTUの設定には、XenCenterまたはxe CLIを使用できます。
NICボンディング
NICボンディング(NICチーミングとも呼ばれる)は、管理者が2つ以上のNICをまとめて構成できるようにすることで、XenServerホストの回復力と帯域幅を向上させます。NICボンディングは論理的に1つのネットワークカードとして機能し、すべてのボンディングされたNICはMACアドレスを共有します。
ボンディング内の1つのNICが故障した場合、ホストのネットワークトラフィックは自動的に2番目のNICを介してリダイレクトされます。XenServerは最大8つのボンディングされたネットワークをサポートします。
XenServerは、アクティブ/アクティブ、アクティブ/パッシブ、およびLACPボンディングモードをサポートしています。サポートされるNICの数とボンディングモードは、ネットワークスタックによって異なります。
-
LACPボンディングはvSwitchでのみ利用可能ですが、アクティブ/アクティブとアクティブ/パッシブはvSwitchとLinuxブリッジの両方で利用可能です。
-
vSwitchがネットワークスタックの場合、2つ、3つ、または4つのNICをボンディングできます。
-
Linuxブリッジがネットワークスタックの場合、2つのNICのみをボンディングできます。
注:
Linuxブリッジネットワークスタックは非推奨であり、将来のリリースで削除されます。
すべてのボンディングモードはフェイルオーバーをサポートしています。ただし、すべてのモードがすべてのトラフィックタイプに対してすべてのリンクをアクティブにできるわけではありません。XenServerは、以下のタイプのNICのボンディングをサポートしています。
-
NIC(管理用以外)。XenServerがVMトラフィックのみに使用しているNICをボンディングできます。これらのNICをボンディングすると、回復性が向上するだけでなく、複数のVMからのトラフィックがNIC間で分散されます。
-
管理インターフェイス。管理インターフェイスを別のNICにボンディングして、2番目のNICが管理トラフィックのフェイルオーバーを提供できるようにすることができます。LACPリンクアグリゲーションボンディングを構成すると管理トラフィックの負荷分散が提供されますが、アクティブ/アクティブNICボンディングでは提供されません。ボンディングされたNIC上にVLANを作成でき、ホスト管理インターフェイスをそのVLANに割り当てることができます。
-
セカンダリインターフェイス。セカンダリインターフェイスとして構成したNIC(たとえば、ストレージ用)をボンディングできます。ただし、ほとんどのiSCSIソフトウェアイニシエータストレージの場合、「Designing XenServer Network Configurations」で説明されているように、NICボンディングの代わりにマルチパスを構成することをお勧めします。このセクション全体を通して、「IPベースのストレージトラフィック」という用語は、iSCSIトラフィックとNFSトラフィックを総称して説明するために使用されます。
ボンディングされるインターフェイスのいずれかをVIFがすでに使用している場合でも、ボンディングを作成できます。VMトラフィックは新しいボンディングされたインターフェイスに自動的に移行します。
XenServerでは、追加のPIFがNICボンディングを表します。XenServerのNICボンディングは、基盤となる物理デバイス(PIF)を完全に包含します。
注:
-
1つのNICのみを含むボンディングの作成はサポートされていません。
-
ボンディングされたNICは、互いに異なるモデルであってもかまいません。
-
FCoEトラフィックを伝送するNICでは、NICボンディングはサポートされていません。
ベストプラクティス
NICボンディングを設定する際は、以下のベストプラクティスに従ってください。
-
ボンディングのリンクは、同じスイッチのポートだけでなく、異なる物理ネットワークスイッチに接続してください。
-
個々のスイッチが、異なる独立した配電ユニット(PDU)から電力を供給されていることを確認してください。
-
データセンターで可能であれば、PDUを電源供給の異なるフェーズ、あるいは異なる電力会社が提供する供給源に配置してください。
-
停電時にネットワークスイッチとホストが機能し続けたり、正常なシャットダウンを実行できるように、無停電電源装置の使用を検討してください。
これらの対策により、ネットワークスイッチに影響を与える可能性のあるソフトウェア、ハードウェア、または電源障害に対する回復力が向上します。
IPアドレス指定に関する重要なポイント
ボンディングされたNICは、以下のいずれかの方法で1つのIPアドレスを持つか、IPアドレスを持たないかのどちらかです。
-
管理ネットワークとストレージネットワーク。
-
管理インターフェースまたはセカンダリインターフェースをボンディングする場合、単一のIPアドレスがボンディングに割り当てられます。つまり、各NICは独自のIPアドレスを持ちません。XenServerは2つのNICを1つの論理接続として扱います。
-
ボンディングがVM以外のトラフィック、例えば共有ネットワークストレージへの接続や管理のためのXenCenterへの接続に使用される場合、ボンディングにIPアドレスを設定します。ただし、すでにいずれかのNICにIPアドレスを割り当てている場合(つまり、管理インターフェースまたはセカンダリインターフェースを作成している場合)、そのIPアドレスは自動的にボンディング全体に割り当てられます。
-
管理インターフェースまたはセカンダリインターフェースをIPアドレスのないNICにボンディングする場合、ボンディングはそれぞれのインターフェースのIPアドレスを引き継ぎます。
-
タグ付きVLAN管理インターフェースとセカンダリインターフェースをボンディングする場合、管理VLANはそのボンディングされたNIC上に作成されます。
-
-
VMネットワーク。ボンディングされたNICがVMトラフィックに使用される場合、ボンディングにIPアドレスを設定する必要はありません。これは、ボンディングがOSIモデルのレイヤー2、データリンク層で動作し、この層ではIPアドレス指定が使用されないためです。仮想マシンのIPアドレスはVIFに関連付けられます。
ボンディングの種類
XenServerは3種類のボンディングを提供しており、これらはすべてCLIまたはXenCenterを使用して設定できます。
-
アクティブ-アクティブモード。VMトラフィックはボンディングされたNIC間でバランスされます。アクティブ-アクティブボンディングを参照してください。
-
アクティブ-パッシブモード。1つのNICのみがアクティブにトラフィックを転送します。アクティブ-パッシブボンディングを参照してください。
-
LACPリンクアグリゲーション。スイッチとホスト間でアクティブNICとスタンバイNICがネゴシエートされます。「LACPリンクアグリゲーション制御プロトコルボンディング」(/ja-jp/xenserver/8/networking.html#lacp-link-aggregation-control-protocol-bonding)を参照してください。
注:
ボンディングは、アップ遅延31,000ミリ秒、ダウン遅延200ミリ秒で設定されます。この一見長いアップ遅延は、一部のスイッチがポートを有効にするのにかかる時間を考慮して意図的に設定されています。遅延がない場合、リンクが障害から復旧した際に、スイッチがトラフィックを転送する準備ができていないうちに、ボンディングがそのリンクにトラフィックを再分散してしまう可能性があります。両方の接続を別のスイッチに移動するには、まず一方を移動し、それが再び使用可能になるまで31秒待ってから、もう一方を移動します。遅延の変更については、「ボンディングのアップ遅延の変更」(/ja-jp/xenserver/8/networking.html#changing-the-up-delay-for-bonds)を参照してください。
ボンディングステータス
XenServerは、各ホストのイベントログにボンディングのステータスを提供します。ボンディング内の1つ以上のリンクが失敗または復元された場合、それはイベントログに記録されます。同様に、次の例に示すように、
links-upパラメーターを使用してボンディングのリンクのステータスを照会できます。
xe bond-param-get uuid=bond_uuid param-name=links-up
XenServerは、約5秒ごとにボンディング内のリンクのステータスを確認します。したがって、5秒のウィンドウ内でボンディング内の複数のリンクが失敗した場合、次のステータスチェックまでその失敗はログに記録されません。
ボンディングイベントログは、XenCenterの通知 > イベントビューに表示されます。XenCenterを実行していないユーザーの場合、イベントログは各ホストの
/var/log/xensource.logにも表示されます。
アクティブ/アクティブボンディング
アクティブ/アクティブは、ゲストトラフィックのアクティブ/アクティブ構成であり、両方のNICが同時にVMトラフィックをルーティングできます。ボンディングが管理トラフィックに使用される場合、ボンディング内の1つのNICのみがトラフィックをルーティングでき、他のNICは未使用のままでフェイルオーバーサポートを提供します。アクティブ/アクティブモードは、LinuxブリッジまたはvSwitchネットワークスタックのいずれかが有効になっている場合のデフォルトのボンディングモードです。
Linuxブリッジでアクティブ/アクティブボンディングを使用する場合、2つのNICのみをボンディングできます。vSwitchをネットワークスタックとして使用する場合、アクティブ/アクティブモードで2つ、3つ、または4つのNICをボンディングできます。ただし、アクティブ/アクティブモードでは、3つまたは4つのNICのボンディングは、以下の図に示すように、VMトラフィックにのみ有効です。
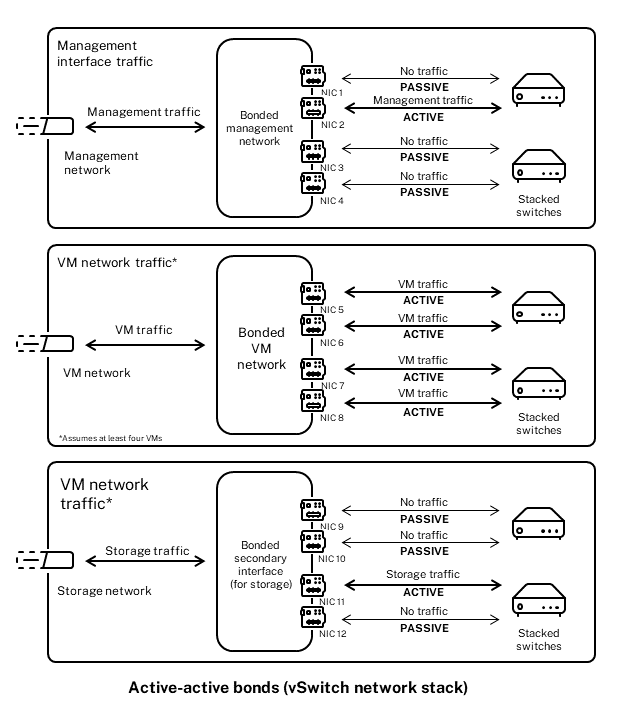
XenServerは、ボンディングに関連付けられたMACアドレスが複数ある場合にのみ、2つ以上のNICを介してトラフィックを送信できます。XenServerは、VIF内の仮想MACアドレスを使用して、複数のリンク間でトラフィックを送信できます。具体的には次のとおりです。
-
VMトラフィック。VM(ゲスト)トラフィックのみを伝送するNICでボンディングを有効にすると、すべてのリンクがアクティブになり、NICボンディングはVMトラフィックをNIC間で分散してバランスをとることができます。個々のVIFのトラフィックがNIC間で分割されることはありません。
-
管理トラフィックまたはストレージトラフィック。ボンディング内のリンク(NIC)の1つのみがアクティブであり、トラフィックがそれらにフェイルオーバーしない限り、他のNICは未使用のままです。ボンディングされたネットワーク上で管理インターフェイスまたはセカンダリインターフェイスを構成すると、回復性が向上します。
-
混合トラフィック。ボンディングされたNICがIPベースのストレージトラフィックとゲストトラフィックの混合を伝送する場合、ゲストトラフィックと制御ドメイントラフィックのみがロードバランスされます。制御ドメインは本質的に仮想マシンであるため、他のゲストと同様にNICを使用します。XenServerは、VMトラフィックをバランスするのと同じ方法で制御ドメインのトラフィックをバランスします。
トラフィックの負荷分散
XenServerは、パケットの送信元MACアドレスを使用して、NIC間のトラフィックを負荷分散します。管理トラフィックの場合、送信元MACアドレスは1つしか存在しないため、アクティブ/アクティブモードでは1つのNICしか使用できず、トラフィックは負荷分散されません。トラフィックの負荷分散は、次の2つの要因に基づいています。
-
トラフィックを送受信する仮想マシンとその関連VIF
-
送信されるデータ量(キロバイト単位)。
XenServerは、各NICが送受信するデータ量(キロバイト単位)を評価します。あるNICを介して送信されるデータ量が他のNICを介して送信されるデータ量を超えた場合、XenServerはどのVIFがどのNICを使用するかを再調整します。VIFの負荷全体が転送されます。1つのVIFの負荷が2つのNICに分割されることはありません。
アクティブ/アクティブNICボンディングは、複数のVMからのトラフィックに対して負荷分散を提供できますが、単一のVMに2つのNICのスループットを提供することはできません。特定のVIFは、一度にボンディング内のリンクの1つのみを使用します。XenServerが定期的にトラフィックを再調整するため、VIFはボンディング内の特定のNICに永続的に割り当てられることはありません。
アクティブ/アクティブモードは、XenServerがボンディングされたネットワークインターフェイス間で負荷を共有するためにSLBを使用するため、Source Load Balancing (SLB) ボンディングと呼ばれることがあります。SLBはオープンソースのAdaptive Load Balancing (ALB) モードから派生しており、ALBの機能を再利用してNIC間で負荷を動的に再調整します。
再調整の際、各セカンダリ(インターフェイス)を介して流れるバイト数が一定期間追跡されます。送信されるパケットに新しい送信元MACアドレスが含まれている場合、そのパケットは最も使用率の低いセカンダリインターフェイスに割り当てられます。トラフィックは定期的に再調整されます。
各MACアドレスには対応する負荷があり、XenServerはVMが送受信するデータ量に応じて、NIC間で負荷全体を移動させることができます。アクティブ/アクティブトラフィックの場合、1つのVMからのすべてのトラフィックは1つのNICのみで送信できます。
注:
アクティブ/アクティブボンディングは、EtherChannelまたは802.3ad (LACP) のスイッチサポートを必要としません。
アクティブ/パッシブボンディング
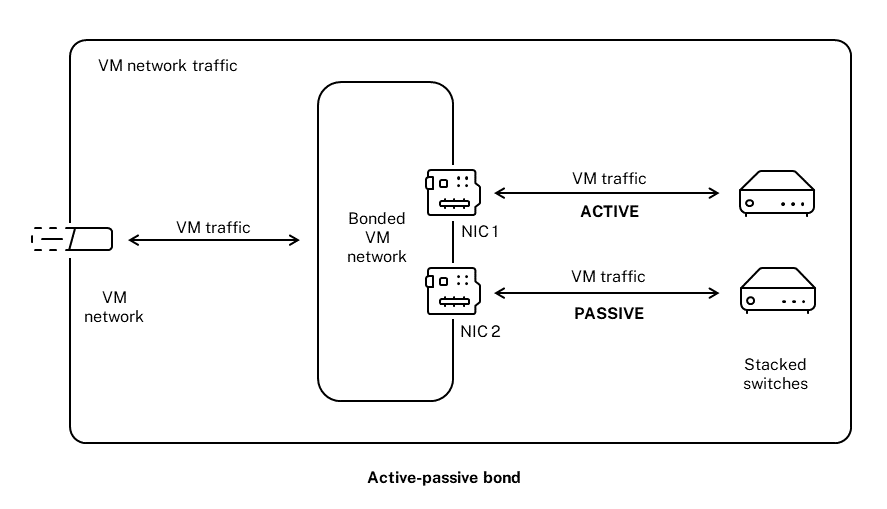
アクティブ/パッシブボンディングは、NICの1つのみを介してトラフィックをルーティングします。アクティブNICがネットワーク接続を失うと、トラフィックはボンディング内の他のNICにフェイルオーバーします。アクティブ/パッシブボンディングは、アクティブNICを介してトラフィックをルーティングします。アクティブNICが故障した場合、トラフィックはパッシブNICに切り替わります。
アクティブ/パッシブボンディングは、LinuxブリッジとvSwitchネットワークスタックで利用できます。Linuxブリッジで使用する場合、2つのNICをボンディングできます。vSwitchで使用する場合、2つ、3つ、または4つのNICのみをボンディングできます。ただし、トラフィックの種類に関係なく、アクティブ/パッシブモードでNICをボンディングする場合、アクティブなリンクは1つだけであり、リンク間の負荷分散は行われません。
次の図は、アクティブ/パッシブモードで構成された2つのボンディングされたNICを示しています。
アクティブ-アクティブモードは、XenServerにおけるデフォルトのボンディング構成です。CLIを使用してボンディングを構成する場合、アクティブ-パッシブモードのパラメータを指定する必要があります。そうしないと、アクティブ-アクティブボンディングが作成されます。ネットワークが管理トラフィックまたはストレージトラフィックを伝送しているからといって、アクティブ-パッシブモードを構成する必要はありません。
アクティブ-パッシブは、いくつかの利点があるため、回復性の良い選択肢となり得ます。アクティブ-パッシブボンディングでは、トラフィックがNIC間を移動することはありません。同様に、アクティブ-パッシブボンディングでは、冗長性のために2つのスイッチを構成できますが、スタッキングは必要ありません。管理スイッチが故障した場合、スタックされたスイッチは単一障害点となる可能性があります。
アクティブ-パッシブモードでは、EtherChannelまたは802.3ad (LACP) のスイッチサポートは必要ありません。
ロードバランシングが必要ない場合や、1つのNICでのみトラフィックを送信する予定の場合には、アクティブ-パッシブモードの構成を検討してください。
重要:
VIFを作成した後、またはプールが稼働中の場合は、ボンディングの変更や作成には注意してください。
LACPリンクアグリゲーション制御プロトコルボンディング
LACPリンクアグリゲーション制御プロトコルは、ポートのグループをまとめて単一の論理チャネルとして扱うボンディングの一種です。LACPボンディングはフェイルオーバーを提供し、利用可能な帯域幅の総量を増やすことができます。
他のボンディングモードとは異なり、LACPボンディングではリンクの両側を構成する必要があります。つまり、ホスト上でボンディングを作成し、スイッチ上で各ボンディングのリンクアグリゲーショングループ (LAG) を作成します。(/ja-jp/xenserver/8/networking.html#switch-configuration-for-lacp-bonds)を参照してください。LACPボンディングを使用するには、vSwitchをネットワークスタックとして構成する必要があります。また、スイッチはIEEE 802.3ad標準をサポートしている必要があります。
アクティブ-アクティブSLBボンディングとLACPボンディングの比較:
アクティブ-アクティブSLBボンディング
利点:
-
ハードウェア互換性リストにある任意のスイッチで使用できます。
-
スタッキングをサポートするスイッチは必要ありません。
-
4つのNICをサポートします。
考慮事項:
-
最適なロードバランシングには、VIFごとに少なくとも1つのNICが必要です。
-
ストレージまたは管理トラフィックを複数のNICに分割することはできません。
-
ロードバランシングは、複数のMACアドレスが存在する場合にのみ発生します。
LACPボンディング
利点:
-
トラフィックの種類に関係なく、すべてのリンクをアクティブにできます。
-
トラフィックバランシングは送信元MACアドレスに依存しないため、すべてのトラフィックタイプをバランスさせることができます。
考慮事項:
-
スイッチはIEEE 802.3ad標準をサポートしている必要があります。
-
スイッチ側の設定が必要です。
-
vSwitchでのみサポートされます。
-
単一のスイッチまたはスタックされたスイッチが必要です。
トラフィックバランシング
XenServerは2種類のLACPボンディングハッシュタイプをサポートしています。ハッシュという用語は、NICとスイッチがトラフィックをどのように分散するかを説明します。(1) 送信元および宛先アドレスのIPとポートに基づくロードバランシング、および (2) 送信元MACアドレスに基づくロードバランシングです。
ハッシュタイプとトラフィックパターンによっては、LACPボンディングはアクティブ-アクティブNICボンディングよりもトラフィックをより均等に分散できる可能性があります。
注:
ホストとスイッチで、送信トラフィックと受信トラフィックの設定を個別に構成します。両側で構成が一致している必要はありません。
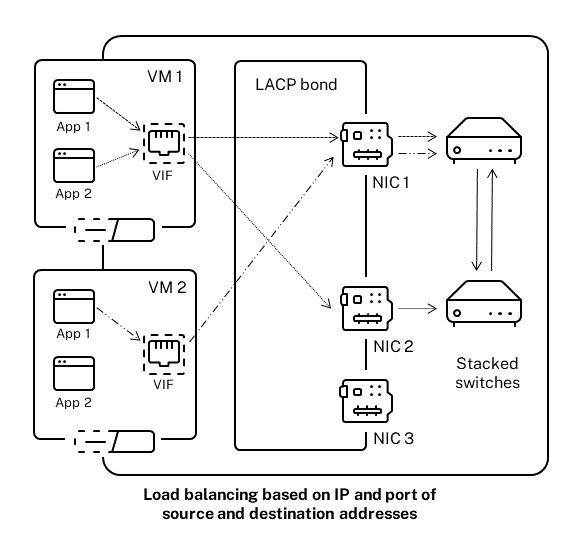
送信元および宛先アドレスのIPとポートに基づくロードバランシング。
このハッシュタイプは、デフォルトのLACPボンディングハッシュアルゴリズムです。送信元または宛先のIPまたはポート番号にバリエーションがある場合、1つのゲストからのトラフィックを2つのリンクに分散できます。
仮想マシンが異なるIPまたはポート番号を使用する複数のアプリケーションを実行している場合、このハッシュタイプはトラフィックを複数のリンクに分散します。トラフィックを分散することで、ゲストは集約スループットを使用できるようになります。このハッシュタイプにより、1つのゲストが複数のNICの全スループットを使用できます。
以下の図に示すように、このハッシュタイプは、仮想マシン上の2つの異なるアプリケーションのトラフィックを2つの異なるNICに分散できます。
送信元および宛先アドレスのIPとポートに基づくLACPボンディングの構成は、同じVM上の2つの異なるアプリケーションのトラフィックをバランスさせたい場合に有益です。たとえば、1つの仮想マシンのみが3つのNICのボンドを使用するように構成されている場合などです。
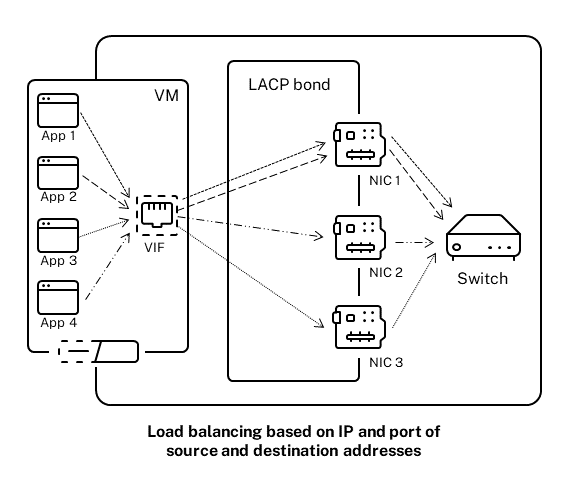
このハッシュタイプのバランシングアルゴリズムは、トラフィックをNIC全体に分散するために5つの要素を使用します。送信元IPアドレス、送信元ポート番号、宛先IPアドレス、宛先ポート番号、および送信元MACアドレスです。
送信元MACアドレスに基づくロードバランシング。
このタイプのロードバランシングは、同じホスト上に複数の仮想マシンがある場合にうまく機能します。トラフィックは、トラフィックの発信元であるVMの仮想MACアドレスに基づいてバランスされます。XenServerは、アクティブ-アクティブボンディングと同じアルゴリズムを使用して送信トラフィックを送信します。同じゲストからのトラフィックは複数のNICに分割されません。結果として、VIFの数がNICの数よりも少ない場合、このハッシュタイプは適していません。トラフィックをNIC間で分割できないため、ロードバランシングは最適ではありません。
スイッチ構成
冗長性の要件に応じて、ボンド内のNICを同じスタック型スイッチまたは別々のスタック型スイッチのいずれかに接続できます。NICの1つを2台目の冗長スイッチに接続し、NICまたはスイッチが故障した場合、トラフィックは別のNICにフェイルオーバーします。2台目のスイッチを追加することで、次の方法で構成における単一障害点を防ぐことができます。
-
ボンド化された管理インターフェースのリンクの1つを2台目のスイッチに接続すると、スイッチが故障した場合でも管理ネットワークはオンラインのまま維持され、ホストは引き続き相互に通信できます。
-
(任意のトラフィックタイプの)リンクを2台目のスイッチに接続し、NICまたはスイッチが故障した場合、トラフィックが別のNIC/スイッチにフェイルオーバーするため、仮想マシンはネットワーク上に維持されます。
ボンド化されたNICを複数のスイッチに接続し、LACPボンディングモードを設定する場合は、スタック型スイッチを使用します。「スタック型スイッチ」という用語は、複数の物理スイッチを単一の論理スイッチとして機能するように構成することを指します。スイッチメーカーのガイドラインに従って、スイッチが単一の論理スイッチングユニットとして機能するように、スイッチを物理的に、またスイッチ管理ソフトウェアを介して結合する必要があります。通常、スイッチスタッキングは独自の拡張機能を通じてのみ利用可能であり、スイッチベンダーはこの機能を異なる用語で販売する場合があります。
注記:
アクティブ-アクティブボンドで問題が発生した場合、スタック型スイッチの使用が必要になる場合があります。アクティブ-パッシブボンドではスタック型スイッチは必要ありません。
LACPボンドのスイッチ構成
スイッチ構成の具体的な詳細はメーカーによって異なるため、LACPボンドで使用するスイッチを構成する際に覚えておくべきいくつかの重要な点があります。
-
スイッチはLACPおよびIEEE 802.3ad標準をサポートしている必要があります。
-
スイッチでLAGグループを作成する場合、ホスト上の各LACPボンドに対して1つのLAGグループを作成する必要があります。たとえば、5つのホストプールがあり、各ホストのNIC 4と5にLACPボンドを作成した場合、スイッチ上に5つのLAGグループを作成する必要があります。ホスト上のNICに対応するポートのセットごとに1つのグループです。VLAN IDをLAGグループに追加する必要がある場合もあります。
-
XenServer LACPボンドでは、LAGグループのStatic Mode設定を「Disabled」に設定する必要があります。
「スイッチ構成」で前述したように、LACPボンドを複数のスイッチに接続するには、スタック型スイッチが必要です。
セットアップ後の初期ネットワーク構成
XenServerホストのネットワーク構成は、初期ホストインストール時に指定されます。IPアドレス構成(DHCP/静的)、管理インターフェースとして使用されるNIC、ホスト名などのオプションは、インストール時に提供された値に基づいて設定されます。
ホストに複数のNICがある場合、インストール後の構成は、インストール中に管理操作用にどのNICが選択されたかによって異なります。
-
ホスト内の各NICに対してPIFが作成されます
-
管理インターフェースとして使用するために選択されたNICのPIFは、インストール中に指定されたIPアドレス設定オプションで構成されます
-
各PIFに対してネットワークが作成されます(「network 0」、「network 1」など)
-
各ネットワークは1つのPIFに接続されます
-
管理インターフェースとして使用されるPIF以外のすべてのPIFでは、IPアドレス設定オプションは未構成のままです
ホストに単一のNICがある場合、インストール後に以下の構成が存在します。
-
ホストの単一NICに対応する単一のPIFが作成されます
-
PIFは、インストール中に指定されたIPアドレス設定オプションで構成され、ホストの管理を有効にします
-
PIFはホスト管理操作で使用するように設定されます
-
単一のネットワーク、network 0が作成されます
-
Network 0は、VMへの外部接続を有効にするためにPIFに接続されます
タグ付きVLANネットワークでXenServerのインストールが行われた場合、インストール後に以下の構成が存在します。
-
ホスト内の各NICに対してPIFが作成されます
-
管理インターフェースとして使用するために選択されたNIC上のタグ付きVLANのPIFは、インストール時に指定されたIPアドレス構成で構成されます
-
各PIFに対してネットワークが作成されます(例:ネットワーク1、ネットワーク2など)。追加のVLANネットワークも作成されます(例:VLAN\<TAG\>上のeth0に関連付けられたプール全体のネットワーク用)。
-
各ネットワークは1つのPIFに接続されます。VLAN PIFはホスト管理操作で使用するように設定されます。
どちらの場合も、結果として得られるネットワーク構成により、管理インターフェースのIPアドレスを介して、XenCenter、xe CLI、および別のマシンで実行されているその他の管理ソフトウェアからXenServerホストへの接続が可能になります。この構成は、ホスト上に作成されたVMに外部ネットワークも提供します。
管理操作に使用されるPIFは、XenServerのインストール中にIPアドレスが構成される唯一のPIFです。VMの外部ネットワークは、仮想イーサネットスイッチとして機能するネットワークオブジェクトを使用してPIFをVIFにブリッジすることで実現されます。
VLAN、NICボンディング、ストレージトラフィックへのNICの割り当てなどのネットワーク機能に必要な手順は、以下のセクションで説明します。
ネットワーク構成の変更
ネットワークオブジェクトを変更することで、ネットワーク構成を変更できます。そのためには、ネットワークオブジェクトまたはVIFのいずれかに影響するコマンドを実行します。
ネットワークオブジェクトの変更
フレームサイズ(MTU)、名前ラベル、名前の説明、目的、その他の値など、ネットワークの側面を変更できます。xe
network-param-set コマンドとその関連パラメーターを使用して値を変更します。
xe
network-param-set コマンドを実行する際、唯一必須のパラメーターは uuid です。
オプションのパラメーターは次のとおりです。
-
default_locking_mode。詳細については、Simplifying VIF locking mode configuration in the Cloud を参照してください。 -
name-label -
name-description -
MTU -
other-config
パラメーターの値が指定されていない場合、そのパラメーターはヌル値に設定されます。マップパラメーターで (キー、値) のペアを設定するには、
map-param:key=value の構文を使用します。
ボンドのアップ遅延の変更
ボンディングは、NIC の障害後にトラフィックが NIC に再分散されるのを防ぐため、デフォルトで 31,000 ミリ秒のアップ遅延で設定されています。一見すると長いように思えますが、アップ遅延はアクティブ/アクティブだけでなく、すべてのボンディングモードにとって重要です。
ただし、環境に適した設定を理解している場合は、以下の手順を使用してボンドのアップ遅延を変更できます。
アップ遅延をミリ秒単位で設定します。
xe pif-param-set uuid=<uuid of bond interface PIF> other-config:bond-updelay=<delay in ms>
変更を有効にするには、物理インターフェースを抜き差しする必要があります。
xe pif-unplug uuid=<uuid of bond interface PIF>xe pif-plug uuid=<uuid of bond interface PIF>