
ネットワーク
このセクションでは、XenServer® のネットワーク、VLAN、NIC ボンドを含むネットワークの概要を説明します。また、ネットワーク構成の管理方法とトラブルシューティングについても説明します。
XenServer のネットワークの概念にすでに精通している場合は、以下のセクションに関する情報について、ネットワークの管理 にスキップできます。
-
スタンドアロンの XenServer ホスト用のネットワークを作成する
-
リソースプールで構成された XenServer ホスト用のネットワークを作成する
-
スタンドアロンまたはリソースプールの一部である XenServer ホスト用の VLAN を作成する
-
スタンドアロンの XenServer ホスト用のボンドを作成する
-
リソースプールで構成された XenServer ホスト用のボンドを作成する
注:
「管理インターフェイス」という用語は、管理トラフィックを伝送する IP 対応 NIC を指すために使用されます。「セカンダリインターフェイス」という用語は、ストレージトラフィック用に構成された IP 対応 NIC を指すために使用されます。
ネットワークのサポート
XenServer は、ホストあたり最大 16 の物理ネットワークインターフェイス(または最大 4 つのボンディングされたネットワークインターフェイス)、および VM あたり最大 7 つの仮想ネットワークインターフェイスをサポートします。
注:
XenServer は、xe コマンドラインインターフェイス(CLI)を使用して NIC の自動構成と管理を提供します。ホストのネットワーク構成ファイルを直接編集しないでください。
XenServer ネットワークの概要
このセクションでは、XenServer 環境におけるネットワークの一般的な概念について説明します。
XenServer は、インストール時に物理 NIC ごとにネットワークを作成します。ホストをプールに追加すると、デフォルトのネットワークがマージされます。これは、同じデバイス名を持つすべての物理 NIC が同じネットワークに接続されるようにするためです。
通常、ネットワークを追加するのは、内部ネットワークを作成したり、既存の NIC を使用して新しい VLAN を設定したり、NIC ボンドを作成したりする場合です。
XenServer では、次の種類のネットワークを構成できます。
-
外部ネットワークは、物理ネットワークインターフェイスに関連付けられています。外部ネットワークは、仮想マシンとネットワークに接続された物理ネットワークインターフェイス間のブリッジを提供します。外部ネットワークにより、仮想マシンはホストの物理 NIC を介して利用可能なリソースに接続できます。
-
ボンディングネットワークは、2 つ以上の NIC 間にボンディングを作成し、仮想マシンとネットワーク間の単一の高性能チャネルを作成します。
-
シングルサーバープライベートネットワークは、物理ネットワークインターフェイスに関連付けられていません。シングルサーバープライベートネットワークは、特定のホスト上の仮想マシン間の接続を提供するために使用でき、外部への接続はありません。
注:
一部のネットワークオプションは、スタンドアロンの XenServer ホストで使用する場合と、リソースプールで使用する場合とで動作が異なります。このセクションには、スタンドアロンホストとプールの両方に適用される一般的な情報に関するセクションがあり、その後にそれぞれに固有の情報と手順が続きます。
ネットワークオブジェクト
このセクションでは、ネットワークエンティティを表すために、3 種類のサーバー側ソフトウェアオブジェクトを使用します。これらのオブジェクトは次のとおりです。
-
PIF は、ホスト上の物理 NIC を表します。PIF オブジェクトには、名前と説明、UUID、それが表す NIC のパラメーター、および接続されているネットワークとホストがあります。
-
VIF は、仮想マシン上の仮想 NIC を表します。VIF オブジェクトには、名前と説明、UUID、および接続されているネットワークと VM があります。
-
ネットワーク は、ホスト上の仮想イーサネットスイッチです。ネットワークオブジェクトには、名前と説明、UUID、およびそれに接続されている VIF と PIF のコレクションがあります。
XenCenter® と xe CLI を使用すると、ネットワークオプションを構成できます。管理操作に使用する NIC を制御したり、VLAN や NIC ボンドなどの高度なネットワーク機能を作成したりできます。
ネットワーク
各XenServerホストには、仮想イーサネットスイッチである1つ以上のネットワークがあります。PIFに関連付けられていないネットワークは「内部」と見なされます。内部ネットワークは、特定のXenServerホスト上のVM間でのみ接続を提供するために使用でき、外部世界への接続はありません。PIFに関連付けられているネットワークは「外部」と見なされます。外部ネットワークは、VIFとネットワークに接続されたPIFの間にブリッジを提供し、PIFのNICを介して利用可能なリソースへの接続を可能にします。
VLAN
IEEE 802.1Q標準で定義されているVLANは、単一の物理ネットワークで複数の論理ネットワークをサポートすることを可能にします。XenServerホストは、複数の方法でVLANをサポートしています。
注:
-
GFS2 SRとクラスター化されたプールを使用する場合、クラスターネットワークは非管理VLAN上に配置できません。
-
サポートされているすべてのVLAN構成は、プールとスタンドアロンホスト、およびボンディング構成と非ボンディング構成に等しく適用されます。
仮想マシンでのVLANの使用
802.1Q VLANトランクポートとして構成されたスイッチポートは、XenServerのVLAN機能と組み合わせて、ゲスト仮想ネットワークインターフェース(VIF)を特定のVLANに接続するために使用できます。この場合、XenServerホストがゲストのVLANタグ付け/タグ解除機能を実行し、ゲストはVLAN構成を認識しません。
XenServer VLANは、指定されたVLANタグに対応するVLANインターフェースを表す追加のPIFオブジェクトによって表現されます。XenServerネットワークを物理NICを表すPIFに接続すると、NIC上のすべてのトラフィックを確認できます。あるいは、VLANを表すPIFにネットワークを接続すると、指定されたVLANタグを持つトラフィックのみを確認できます。また、VLAN 0に接続することで、ネイティブVLANトラフィックのみを認識するようにネットワークを接続することもできます。
スタンドアロンまたはリソースプールの一部としてXenServerホスト用のVLANを作成する手順については、「VLANの作成」を参照してください。
ゲストにVLANタグ付けおよびタグ解除機能を実行させたい場合は、ゲストがVLANを認識している必要があります。VMのネットワークを構成する際は、スイッチポートをVLANトランクポートとして構成しますが、XenServerホスト用のVLANは作成しないでください。代わりに、通常の非VLANネットワーク上でVIFを使用します。
管理インターフェースでのVLANの使用
管理インターフェースは、トランクポートまたはアクセスモードポートとして構成されたスイッチポートを使用してVLAN上に構成できます。XenCenterまたはxe CLIを使用してVLANを設定し、それを管理インターフェースにします。詳細については、「管理インターフェース」を参照してください。
専用ストレージNICでのVLANの使用
専用ストレージNICは、管理インターフェースについて前述のセクションで説明されているように、ネイティブVLANまたはアクセスモードポートを使用するように構成できます。専用ストレージNICは、IP対応NICまたはセカンダリインターフェースとも呼ばれます。仮想マシンについて前述のセクションで説明されているように、専用ストレージNICをトランクポートおよびXenServer VLANを使用するように構成できます。詳細については、「専用ストレージNICの構成」を参照してください。
単一のホストNICでの管理インターフェースとゲストVLANの組み合わせ
単一のスイッチポートは、トランクVLANとネイティブVLANの両方で構成でき、1つのホストNICを管理インターフェース(ネイティブVLAN上)として、またゲストVIFを特定のVLAN IDに接続するために使用できます。
ジャンボフレーム
ジャンボフレームは、ストレージネットワーク、VMネットワーク、および管理ネットワーク上のトラフィックのパフォーマンスを最適化するために使用できます。ジャンボフレームは、1,500バイトを超えるペイロードを含むイーサネットフレームです。ジャンボフレームは通常、スループットの向上、システムバスメモリへの負荷の軽減、およびCPUオーバーヘッドの削減のために使用されます。
ジャンボフレームを使用するための要件
ジャンボフレームを使用する際は、次の点に注意してください。
-
ジャンボフレームはプールレベルで構成されます
-
サブネット上のすべてのデバイスは、ジャンボフレームを使用するように構成されている必要があります
ジャンボフレームを使用するには、最大転送単位(MTU)を1500から9216の間の値に設定します。MTUを設定するには、XenCenterまたはxe CLIを使用できます。
NICボンディング
NICボンディング(NICチーミングとも呼ばれる)は、管理者が2つ以上のNICをまとめて構成できるようにすることで、XenServerホストの回復力と帯域幅を向上させます。NICボンディングは論理的に1つのネットワークカードとして機能し、すべてのボンディングされたNICはMACアドレスを共有します。
ボンディング内の1つのNICが故障した場合、ホストのネットワークトラフィックは自動的に2番目のNICを介してリダイレクトされます。XenServerは最大4つのボンディングされたネットワークをサポートします。
XenServerは、アクティブ/アクティブ、アクティブ/パッシブ、およびLACPボンディングモードをサポートしています。2つ、3つ、または4つのNICをボンディングできます。
すべてのボンディングモードはフェイルオーバーをサポートしています。ただし、すべてのモードがすべてのトラフィックタイプに対してすべてのリンクをアクティブにできるわけではありません。XenServerは、次の種類のNICのボンディングをサポートしています。
-
NIC (管理用以外)。XenServer が VM トラフィックのみに使用している NIC をボンディングできます。これらの NIC をボンディングすると、回復性が向上するだけでなく、複数の VM からのトラフィックが NIC 間で分散されます。
-
管理インターフェイス。管理インターフェイスを別の NIC にボンディングして、2 番目の NIC が管理トラフィックのフェイルオーバーを提供できるようにすることができます。LACP リンクアグリゲーションボンディングを構成すると管理トラフィックの負荷分散が提供されますが、アクティブ/アクティブ NIC ボンディングでは提供されません。ボンディングされた NIC 上に VLAN を作成でき、ホスト管理インターフェイスをその VLAN に割り当てることができます。
-
セカンダリインターフェイス。セカンダリインターフェイスとして構成した NIC (たとえば、ストレージ用) をボンディングできます。ただし、ほとんどの iSCSI ソフトウェアイニシエータストレージの場合、NIC ボンディングではなく、「Designing XenServer Network Configurations」に記載されているようにマルチパスを構成することをお勧めします。このセクション全体を通して、「IP ベースのストレージトラフィック」という用語は、iSCSI トラフィックと NFS トラフィックを総称して説明するために使用されます。
VIF がすでにボンディングされるインターフェイスのいずれかを使用している場合でも、ボンディングを作成できます。VM トラフィックは新しいボンディングされたインターフェイスに自動的に移行します。
XenServer では、追加の PIF が NIC ボンディングを表します。XenServer の NIC ボンディングは、基盤となる物理デバイス (PIF) を完全に包含します。
注:
-
NIC を 1 つだけ含むボンディングの作成はサポートされていません。
-
ボンディングされた NIC は、互いに異なるモデルであっても構いません。
ベストプラクティス
NIC ボンディングを設定する際は、以下のベストプラクティスに従ってください。
-
ボンディングのリンクは、同じスイッチのポートだけでなく、異なる物理ネットワークスイッチに接続してください。
-
個々のスイッチが、異なる独立した配電ユニット (PDU) から電力を供給されていることを確認してください。
-
可能であれば、データセンターでは、PDU を電源フィードの異なるフェーズに配置するか、異なる電力会社が提供するフィードに配置してください。
-
停電時にネットワークスイッチとホストが機能し続けたり、正常にシャットダウンしたりできるように、無停電電源装置の使用を検討してください。
これらの対策により、ネットワークスイッチに影響を与える可能性のあるソフトウェア、ハードウェア、または電源の障害に対する復元力が高まります。
IPアドレス指定に関する主要なポイント
ボンディングされたNICは、次のように1つのIPアドレスを持つか、IPアドレスを持たないかのどちらかです。
-
管理ネットワークとストレージネットワーク。
-
管理インターフェースまたはセカンダリインターフェースをボンディングする場合、ボンドには単一のIPアドレスが割り当てられます。つまり、各NICは独自のIPアドレスを持ちません。XenServerは2つのNICを1つの論理接続として扱います。
-
ボンドがVM以外のトラフィックに使用される場合、たとえば、共有ネットワークストレージまたは管理用のXenCenterに接続するために、ボンドのIPアドレスを構成します。ただし、いずれかのNICにすでにIPアドレスを割り当てている場合(つまり、管理インターフェースまたはセカンダリインターフェースを作成した場合)、そのIPアドレスは自動的にボンド全体に割り当てられます。
-
IPアドレスのないNICに管理インターフェースまたはセカンダリインターフェースをボンディングする場合、ボンドはそれぞれのインターフェースのIPアドレスを引き継ぎます。
-
タグ付きVLAN管理インターフェースとセカンダリインターフェースをボンディングする場合、管理VLANはそのボンディングされたNIC上に作成されます。
-
-
VMネットワーク。ボンディングされたNICがVMトラフィックに使用される場合、ボンドのIPアドレスを構成する必要はありません。これは、ボンドがOSIモデルのレイヤー2、データリンク層で動作するためであり、この層ではIPアドレス指定は使用されません。仮想マシンのIPアドレスはVIFに関連付けられています。
ボンディングの種類
XenServerは3種類のボンドを提供しており、これらはすべてCLIまたはXenCenterのいずれかを使用して構成できます。
-
アクティブ/アクティブモード。VMトラフィックはボンディングされたNIC間でバランスされます。「アクティブ/アクティブボンディング」を参照してください。
-
アクティブ/パッシブモード。1つのNICのみがアクティブにトラフィックを転送します。「アクティブ/パッシブボンディング」を参照してください。
-
LACPリンクアグリゲーション。スイッチとホスト間でアクティブNICとスタンバイNICがネゴシエートされます。「LACPリンクアグリゲーションコントロールプロトコルボンディング」を参照してください。
注:
ボンディングは、アップ遅延31,000ミリ秒、ダウン遅延200ミリ秒で設定されます。この一見長いアップ遅延は、一部のスイッチがポートを有効にするのにかかる時間のため、意図的に設定されています。遅延がない場合、リンクが障害から復旧した際に、スイッチがトラフィックを転送する準備ができていないうちに、ボンディングがそのリンクにトラフィックを再分散してしまう可能性があります。両方の接続を別のスイッチに移動するには、まず一方を移動し、それが再び使用可能になるまで31秒待ってから、もう一方を移動してください。遅延の変更については、「Changing the up delay for bonds」を参照してください。
ボンドのステータス
XenServerは、各ホストのイベントログにボンドのステータスを提供します。ボンド内の1つ以上のリンクが失敗または復元された場合、それはイベントログに記録されます。同様に、次の例に示すように、
links-upパラメーターを使用してボンドのリンクのステータスを照会できます。
xe bond-param-get uuid=bond_uuid param-name=links-up
XenServerは、約5秒ごとにボンド内のリンクのステータスをチェックします。したがって、5秒の間にボンド内の複数のリンクが失敗した場合、その障害は次のステータスチェックまでログに記録されません。
ボンディングイベントログは、XenCenterの通知 > イベントビューに表示されます。XenCenterを実行していないユーザーの場合、イベントログは各ホストの
/var/log/xensource.logにも表示されます。
アクティブ-アクティブボンディング
アクティブ-アクティブは、ゲストトラフィックのアクティブ/アクティブ構成です。両方のNICが同時にVMトラフィックをルーティングできます。ボンドが管理トラフィックに使用される場合、ボンド内の1つのNICのみがトラフィックをルーティングでき、他のNICは未使用のままでフェイルオーバーサポートを提供します。アクティブ-アクティブモードは、デフォルトのボンディングモードです。
アクティブ-アクティブモードでは、2つ、3つ、または4つのNICをボンディングできます。ただし、アクティブ-アクティブモードでは、3つまたは4つのNICをボンディングすることは、以下の図に示すように、VMトラフィックにのみ有益です。
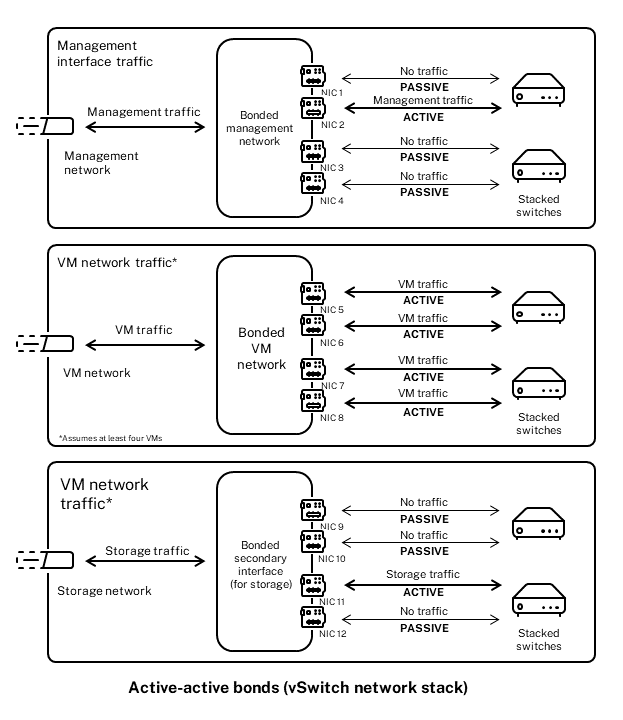
XenServerは、ボンドに関連付けられたMACアドレスが複数ある場合にのみ、2つ以上のNICを介してトラフィックを送信できます。XenServerは、VIF内の仮想MACアドレスを使用して、複数のリンク間でトラフィックを送信できます。具体的には次のとおりです。
-
VMトラフィック。VM(ゲスト)トラフィックのみを伝送するNICでボンディングを有効にすると、すべてのリンクがアクティブになり、NICボンディングは分散されたVMトラフィックをNIC間でバランスさせることができます。個々のVIFのトラフィックがNIC間で分割されることはありません。
-
管理またはストレージトラフィック。ボンド内のリンク(NIC)の1つのみがアクティブであり、トラフィックがそれらにフェイルオーバーしない限り、他のNICは未使用のままです。ボンディングされたネットワーク上で管理インターフェイスまたはセカンダリインターフェイスを構成すると、回復性が提供されます。
-
混合トラフィック。ボンディングされたNICがIPベースのストレージトラフィックとゲストトラフィックの混合を伝送する場合、ゲストトラフィックと制御ドメイントラフィックのみがロードバランスされます。制御ドメインは本質的に仮想マシンであるため、他のゲストと同様にNICを使用します。XenServerは、VMトラフィックをバランスさせるのと同じ方法で、制御ドメインのトラフィックをバランスさせます。
トラフィックバランシング
XenServerは、パケットの送信元MACアドレスを使用してNIC間のトラフィックをバランスさせます。管理トラフィックの場合、送信元MACアドレスは1つしか存在しないため、アクティブ-アクティブモードでは1つのNICしか使用できず、トラフィックはバランスされません。トラフィックバランシングは、次の2つの要因に基づいています。
-
仮想マシンと、トラフィックを送受信する関連VIF
-
送信されるデータ量(キロバイト単位)。
XenServerは、各NICが送受信しているデータ量(キロバイト単位)を評価します。あるNICを介して送信されるデータ量が別のNICを介して送信されるデータ量を超えた場合、XenServerはどのVIFがどのNICを使用するかを再調整します。VIFの負荷全体が転送されます。1つのVIFの負荷が2つのNICに分割されることはありません。
アクティブ-アクティブNICボンディングは、複数のVMからのトラフィックに対してロードバランシングを提供できますが、単一のVMに2つのNICのスループットを提供することはできません。特定のVIFは、一度にボンディング内のリンクの1つのみを使用します。XenServerが定期的にトラフィックを再調整するため、VIFはボンディング内の特定のNICに永続的に割り当てられることはありません。
アクティブ-アクティブモードは、XenServerがSLBを使用してボンディングされたネットワークインターフェイス間で負荷を共有するため、ソースロードバランシング(SLB)ボンディングと呼ばれることがあります。SLBはオープンソースの適応型ロードバランシング(ALB)モードから派生しており、ALBの機能を再利用してNIC間で負荷を動的に再調整します。
再調整時には、各セカンダリ(インターフェイス)を通過するバイト数が一定期間追跡されます。送信されるパケットに新しい送信元MACアドレスが含まれている場合、そのパケットは最も利用率の低いセカンダリインターフェイスに割り当てられます。トラフィックは定期的に再調整されます。
各MACアドレスには対応する負荷があり、XenServerはVMが送受信するデータ量に応じてNIC間で負荷全体を移動させることができます。アクティブ-アクティブトラフィックの場合、1つのVMからのすべてのトラフィックは1つのNICのみで送信できます。
注:
アクティブ-アクティブボンディングは、EtherChannelまたは802.3ad(LACP)のスイッチサポートを必要としません。
アクティブ-パッシブボンディング
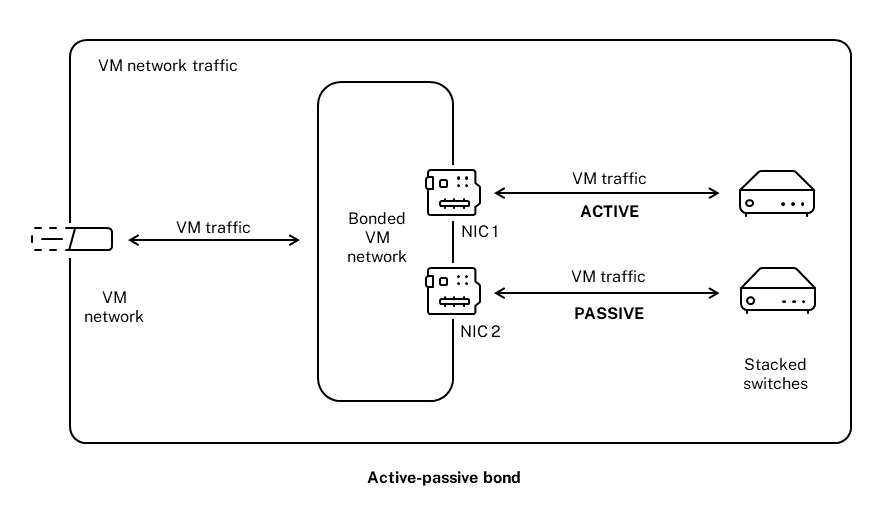
アクティブ-パッシブボンディングは、NICのいずれか1つのみを介してトラフィックをルーティングします。アクティブなNICがネットワーク接続を失うと、トラフィックはボンディング内の別のNICにフェイルオーバーします。アクティブ-パッシブボンディングは、アクティブなNICを介してトラフィックをルーティングします。アクティブなNICが故障した場合、トラフィックはパッシブなNICに切り替わります。
アクティブ-パッシブボンディングは、2つ、3つ、または4つのNICを結合できます。ただし、トラフィックの種類に関係なく、アクティブ-パッシブモードでNICをボンディングする場合、アクティブなリンクは1つだけであり、リンク間のロードバランシングは行われません。
次の図は、アクティブ-パッシブモードで構成された2つのボンディングされたNICを示しています。
アクティブ-アクティブモードは、XenServerのデフォルトのボンディング構成です。CLIを使用してボンディングを構成する場合、アクティブ-パッシブモードのパラメーターを指定する必要があります。そうしないと、アクティブ-アクティブボンディングが作成されます。ネットワークが管理トラフィックまたはストレージトラフィックを伝送しているからといって、アクティブ-パッシブモードを構成する必要はありません。
アクティブ-パッシブは、いくつかの利点があるため、冗長性にとって良い選択肢となります。アクティブ-パッシブボンドでは、トラフィックはNIC間を移動しません。同様に、アクティブ-パッシブボンディングでは、冗長性のために2つのスイッチを設定できますが、スタッキングは必要ありません。管理スイッチが故障した場合、スタックされたスイッチは単一障害点となる可能性があります。
アクティブ-パッシブモードでは、EtherChannelまたは802.3ad (LACP) のスイッチサポートは必要ありません。
ロードバランシングが必要ない場合、または1つのNICでのみトラフィックを送信する意図がある場合は、アクティブ-パッシブモードの設定を検討してください。
重要:
VIFを作成した後、またはプールが稼働中の場合は、ボンドの変更や作成には注意してください。
LACP Link Aggregation Control Protocol ボンディング
LACP Link Aggregation Control Protocol は、複数のポートをまとめて束ね、単一の論理チャネルとして扱うボンディングの一種です。LACPボンディングはフェイルオーバーを提供し、利用可能な総帯域幅を増やすことができます。
他のボンディングモードとは異なり、LACPボンディングではリンクの両側を設定する必要があります。つまり、ホスト上でボンドを作成し、スイッチ上で各ボンドに対してリンクアグリゲーショングループ (LAG) を作成します。(/ja-jp/xenserver/9/networking.html#switch-configuration-for-lacp-bonds)を参照してください。LACPボンディングを使用するには、スイッチがIEEE 802.3ad標準をサポートしている必要があります。
アクティブ-アクティブSLBボンディングとLACPボンディングの比較:
アクティブ-アクティブSLBボンディング
利点:
-
ハードウェア互換性リストにある任意のスイッチで使用できます。
-
スタッキングをサポートするスイッチは必要ありません。
-
4つのNICをサポートします。
考慮事項:
-
最適なロードバランシングには、VIF ごとに少なくとも 1 つの NIC が必要です。
-
ストレージまたは管理トラフィックを複数の NIC に分割することはできません。
-
ロードバランシングは、複数の MAC アドレスが存在する場合にのみ発生します。
LACP ボンディング
利点:
-
トラフィックの種類に関係なく、すべてのリンクをアクティブにできます。
-
トラフィックバランシングは送信元 MAC アドレスに依存しないため、すべてのトラフィックタイプをバランスさせることができます。
考慮事項:
-
スイッチは IEEE 802.3ad 標準をサポートしている必要があります。
-
スイッチ側の設定が必要です。
-
単一のスイッチまたはスタックされたスイッチが必要です。
トラフィックバランシング
XenServer は 2 種類の LACP ボンディングハッシュタイプをサポートしています。ハッシュという用語は、NIC とスイッチがトラフィックをどのように分散するかを説明します。(1) 送信元および宛先アドレスの IP とポートに基づくロードバランシング、および (2) 送信元 MAC アドレスに基づくロードバランシングです。
ハッシュタイプとトラフィックパターンによっては、LACP ボンディングはアクティブ-アクティブ NIC ボンディングよりもトラフィックをより均等に分散できる可能性があります。
注:
ホストとスイッチで、送信トラフィックと受信トラフィックの設定を個別に構成します。両側の構成が一致している必要はありません。
送信元および宛先アドレスのIPとポートに基づくロードバランシング。
このハッシュタイプは、デフォルトのLACPボンディングハッシュアルゴリズムです。送信元または宛先のIPアドレスまたはポート番号にバリエーションがある場合、1つのゲストからのトラフィックを2つのリンクに分散できます。
仮想マシンが異なるIPアドレスまたはポート番号を使用する複数のアプリケーションを実行している場合、このハッシュタイプはトラフィックを複数のリンクに分散します。トラフィックを分散することで、ゲストは集約されたスループットを使用できるようになります。このハッシュタイプにより、1つのゲストが複数のNICの全スループットを使用できます。
以下の図に示すように、このハッシュタイプは、仮想マシン上の2つの異なるアプリケーションのトラフィックを2つの異なるNICに分散できます。
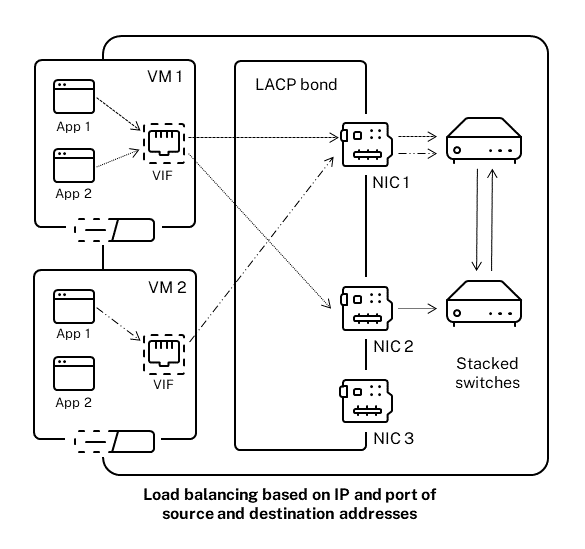
送信元および宛先アドレスのIPとポートに基づくLACPボンディングを構成することは、同じVM上の2つの異なるアプリケーションのトラフィックをバランスさせたい場合に有益です。たとえば、1つの仮想マシンのみが3つのNICのボンドを使用するように構成されている場合などです。
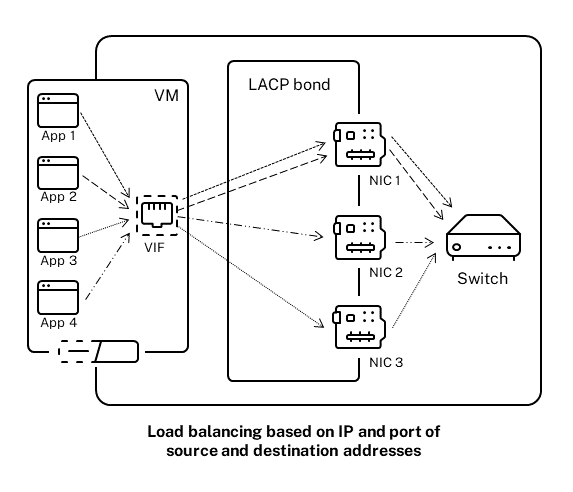
このハッシュタイプのバランシングアルゴリズムは、トラフィックをNIC全体に分散するために5つの要素を使用します。送信元IPアドレス、送信元ポート番号、宛先IPアドレス、宛先ポート番号、および送信元MACアドレスです。
送信元MACアドレスに基づくロードバランシング。
このタイプのロードバランシングは、同じホスト上に複数の仮想マシンがある場合にうまく機能します。トラフィックは、トラフィックの送信元であるVMの仮想MACアドレスに基づいてバランスされます。XenServerは、アクティブ-アクティブボンディングと同じアルゴリズムを使用して送信トラフィックを送信します。同じゲストからのトラフィックは複数のNICに分割されません。結果として、VIFの数がNICの数よりも少ない場合、このハッシュタイプは適していません。トラフィックをNIC間で分割できないため、ロードバランシングは最適ではありません。
スイッチ構成
冗長性の要件に応じて、ボンド内のNICを同じスタック型スイッチまたは個別のスタック型スイッチに接続できます。NICの1つを2番目の冗長スイッチに接続し、NICまたはスイッチが故障した場合、トラフィックは別のNICにフェイルオーバーします。2番目のスイッチを追加すると、構成における単一障害点を以下の方法で防ぐことができます。
-
ボンドされた管理インターフェースのリンクの1つを2番目のスイッチに接続した場合、そのスイッチが故障しても、管理ネットワークはオンラインのままであり、ホストは引き続き相互に通信できます。
-
リンク(任意のトラフィックタイプ)を2番目のスイッチに接続し、NICまたはスイッチが故障した場合、仮想マシンのトラフィックは他のNIC/スイッチにフェイルオーバーするため、仮想マシンはネットワーク上に残ります。
ボンディングされたNICを複数のスイッチに接続し、LACPボンディングモードを設定している場合は、スタック型スイッチを使用します。「スタック型スイッチ」という用語は、複数の物理スイッチを単一の論理スイッチとして機能するように構成することを指します。スイッチが単一の論理スイッチングユニットとして機能するように、スイッチメーカーのガイドラインに従って、物理的およびスイッチ管理ソフトウェアを介してスイッチを結合する必要があります。通常、スイッチスタッキングは独自の拡張機能を通じてのみ利用可能であり、スイッチベンダーはこの機能を異なる用語で販売する場合があります。
注:
アクティブ-アクティブボンディングで問題が発生した場合は、スタック型スイッチの使用が必要になる場合があります。アクティブ-パッシブボンディングでは、スタック型スイッチは必要ありません。
LACPボンディングのスイッチ設定
スイッチ構成の具体的な詳細はメーカーによって異なるため、LACPボンディングで使用するスイッチを構成する際に覚えておくべきいくつかの重要な点があります。
-
スイッチはLACPとIEEE 802.3ad標準をサポートしている必要があります。
-
スイッチでLAGグループを作成するときは、ホスト上のLACPボンディングごとに1つのLAGグループを作成する必要があります。たとえば、5つのホストプールがあり、各ホストのNIC 4と5にLACPボンディングを作成した場合、スイッチ上に5つのLAGグループを作成する必要があります。これは、ホスト上のNICに対応するポートのセットごとに1つのグループです。LAGグループにVLAN IDを追加する必要がある場合もあります。
-
XenServer LACPボンディングでは、LAGグループのStatic Mode設定を「Disabled」に設定する必要があります。
スイッチ構成で前述したように、LACPボンディングを複数のスイッチに接続するには、スタック型スイッチが必要です。
セットアップ後の初期ネットワーク構成
XenServerホストのネットワーク構成は、最初のホストインストール時に指定されます。IPアドレス構成(DHCP/静的)、管理インターフェースとして使用されるNIC、ホスト名などのオプションは、インストール時に提供された値に基づいて設定されます。
ホストに複数のNICがある場合、インストール後に存在する構成は、インストール中に管理操作用にどのNICが選択されたかによって異なります。
-
ホスト内の各NICに対してPIFが作成されます。
-
管理インターフェースとして使用するために選択されたNICのPIFは、インストール時に指定されたIPアドレス設定オプションで構成されます。
-
各PIFに対してネットワークが作成されます(「network 0」、「network 1」など)。
-
各ネットワークは1つのPIFに接続されます。
-
管理インターフェースとして使用されるPIF以外のすべてのPIFについては、IPアドレス設定オプションは未構成のままです。
ホストにNICが1つしかない場合、インストール後に以下の構成が存在します。
-
ホストの単一NICに対応する単一のPIFが作成されます。
-
PIFは、インストール時に指定されたIPアドレス設定オプションで構成され、ホストの管理を有効にします。
-
PIFはホスト管理操作で使用するように設定されます。
-
単一のネットワーク、network 0が作成されます。
-
Network 0は、VMへの外部接続を有効にするためにPIFに接続されます。
タグ付きVLANネットワークにXenServerをインストールした場合、インストール後に以下の構成が存在します。
-
ホスト内の各NICに対してPIFが作成されます。
-
管理インターフェースとして使用するために選択されたNIC上のタグ付きVLANのPIFは、インストール時に指定されたIPアドレス構成で構成されます。
-
各PIFに対してネットワークが作成されます(例:network 1、network 2など)。 追加のVLANネットワークが作成されます(例:VLAN\<TAG\>上の最初のネットワークインターフェースに関連付けられたプール全体のネットワーク用)。
-
各ネットワークは1つのPIFに接続されます。VLAN PIFはホスト管理操作で使用するように設定されます。
どちらの場合も、結果として得られるネットワーク構成により、管理インターフェースのIPアドレスを介して、XenCenter、xe CLI、および別のマシンで実行されているその他の管理ソフトウェアからXenServerホストへの接続が可能になります。この構成は、ホスト上に作成されたVMに外部ネットワークも提供します。
管理操作に使用されるPIFは、XenServerのインストール中にIPアドレスが構成される唯一のPIFです。VMの外部ネットワークは、仮想イーサネットスイッチとして機能するネットワークオブジェクトを使用して、PIFをVIFにブリッジすることで実現されます。
VLAN、NICボンディング、ストレージトラフィックへのNICの割り当てなどのネットワーク機能に必要な手順については、以下のセクションで説明します。
ネットワーク構成の変更
ネットワークオブジェクトを変更することで、ネットワーク構成を変更できます。これを行うには、ネットワークオブジェクトまたはVIFのいずれかに影響するコマンドを実行します。
ネットワークオブジェクトの変更
フレームサイズ(MTU)、名前ラベル、名前の説明、目的、その他の値など、ネットワークの側面を変更できます。xe
network-param-set コマンドとその関連パラメーターを使用して値を変更します。
xe
network-param-set コマンドを実行するとき、必須パラメーターは uuid のみです。
オプションのパラメーターは次のとおりです。
-
default_locking_mode。 クラウドでのVIFロックモード構成の簡素化 を参照してください。 -
name-label -
name-description -
MTU -
purpose。 ネットワークに目的を追加する を参照してください。 -
other-config
パラメーターの値が指定されていない場合、そのパラメーターはnull値に設定されます。マップパラメーターに(キー、値)のペアを設定するには、
map-param:key=valueの構文を使用します。
ボンドのアップ遅延の変更
ボンディングは、NICの障害後にトラフィックが再バランスされるのを防ぐため、デフォルトで31,000ミリ秒のアップ遅延で設定されています。一見長く思えますが、アップ遅延はアクティブ-アクティブだけでなく、すべてのボンディングモードにとって重要です。
ただし、環境に適した設定を理解している場合は、以下の手順を使用してボンドのアップ遅延を変更できます。
アップ遅延をミリ秒単位で設定します。
xe pif-param-set uuid=<uuid of bond interface PIF> other-config:bond-updelay=<delay in ms>
変更を有効にするには、物理インターフェイスを一度抜き、再度差し込む必要があります。
xe pif-unplug uuid=<uuid of bond interface PIF>xe pif-plug uuid=<uuid of bond interface PIF>