
网络
本节概述了 XenServer® 网络,包括网络、VLAN 和 NIC 绑定。它还讨论了如何管理和排查网络配置。
重要提示:
vSwitch 是 XenServer 的默认网络堆栈。请按照 网络堆栈选择 中的说明配置 Linux 网络堆栈。
如果您已经熟悉 XenServer 网络概念,可以跳到 管理网络 以了解以下部分的信息:
-
为独立 XenServer 主机创建网络
-
为在资源池中配置的 XenServer 主机创建网络
-
为独立或属于资源池的 XenServer 主机创建 VLAN
-
为独立 XenServer 主机创建绑定
-
为在资源池中配置的 XenServer 主机创建绑定
注意:
术语“管理接口”用于表示承载管理流量的启用 IP 的 NIC。术语“辅助接口”用于表示为存储流量配置的启用 IP 的 NIC。
网络支持
XenServer 每个主机最多支持 16 个物理网络接口(或最多 4 个绑定网络接口),每个 VM 最多支持 7 个虚拟网络接口。
注意:
XenServer 提供使用 xe 命令行界面 (CLI) 自动配置和管理 NIC 的功能。请勿直接编辑主机网络配置文件。
网络堆栈选择
要确定配置了哪个网络堆栈,请运行以下命令:
xe host-list params=software-version
在命令输出中,查找
network_backend。当 vSwitch 配置为网络堆栈时,输出如下所示:
network_backend: openvswitch
当 Linux 网桥(已弃用)配置为网络堆栈时,输出如下所示:
network_backend: bridge
要选择 Linux 网桥网络堆栈,请运行以下命令:
xe-switch-network-backend bridge
运行此命令后,请重新启动主机。
XenServer 网络概述
本节介绍 XenServer 环境中网络的一般概念。
XenServer 在安装期间为每个物理 NIC 创建一个网络。将主机添加到池时,默认网络会合并。这是为了确保所有具有相同设备名称的物理 NIC 都连接到同一网络。
通常,您会添加网络以创建内部网络、使用现有 NIC 设置新的 VLAN 或创建 NIC 绑定。
您可以在 XenServer 中配置以下不同类型的网络:
-
外部网络与物理网络接口关联。外部网络在虚拟机和连接到网络的物理网络接口之间提供桥接。外部网络使虚拟机能够连接到通过主机的物理 NIC 可用的资源。
-
绑定网络在两个或多个 NIC 之间创建绑定,以在虚拟机和网络之间创建单个高性能通道。
-
单服务器专用网络与物理网络接口没有关联。单服务器专用网络可用于在给定主机上的虚拟机之间提供连接,而无需连接到外部世界。
注意:
与资源池相比,某些网络选项在与独立 XenServer 主机一起使用时具有不同的行为。本节包含适用于独立主机和资源池的通用信息,后跟针对每种情况的特定信息和过程。
网络对象
本节使用三种类型的服务器端软件对象来表示网络实体。这些对象是:
-
一个 PIF,它表示主机上的物理网卡。PIF 对象具有名称和描述、UUID、它们所代表的网卡的参数以及它们所连接的网络和主机。
-
一个 VIF,它表示虚拟机上的虚拟网卡。VIF 对象具有名称和描述、UUID 以及它们所连接的网络和虚拟机。
-
一个 网络,它是主机上的虚拟以太网交换机。网络对象具有名称和描述、UUID 以及连接到它们的 VIF 和 PIF 集合。
XenCenter® 和 xe CLI 允许您配置网络选项。您可以控制用于管理操作的网卡,并创建高级网络功能,例如 VLAN 和网卡绑定。
网络
每个 XenServer 主机都带有一个或多个网络,这些网络是虚拟以太网交换机。未与 PIF 关联的网络被视为内部网络。内部网络只能用于在给定 XenServer 主机上的虚拟机之间提供连接,而无法连接到外部世界。与 PIF 关联的网络被视为外部网络。外部网络在 VIF 和连接到网络的 PIF 之间提供桥接,从而能够连接到通过 PIF 网卡可用的资源。
VLAN
VLAN(由 IEEE 802.1Q 标准定义)允许单个物理网络支持多个逻辑网络。XenServer 主机以多种方式支持 VLAN。
注意:
-
当使用 GFS2 SR 和集群池时,集群网络不能位于非管理 VLAN 上。
-
所有受支持的 VLAN 配置同样适用于资源池和独立主机,以及绑定和非绑定配置。
在虚拟机中使用 VLAN
配置为 802.1Q VLAN 中继端口的交换机端口可与 XenServer VLAN 功能结合使用,以将客户机虚拟网络接口 (VIF) 连接到特定的 VLAN。在这种情况下,XenServer 主机为客户机执行 VLAN 标记/取消标记功能,客户机对任何 VLAN 配置都一无所知。
XenServer VLAN 由额外的 PIF 对象表示,这些对象表示与指定 VLAN 标记对应的 VLAN 接口。您可以将 XenServer 网络连接到表示物理网卡的 PIF,以查看网卡上的所有流量。或者,将网络连接到表示 VLAN 的 PIF,以仅查看具有指定 VLAN 标记的流量。您还可以通过将其连接到 VLAN 0,使网络仅看到本机 VLAN 流量。
有关如何为 XenServer 主机(无论是独立主机还是资源池的一部分)创建 VLAN 的过程,请参阅创建 VLAN。
如果您希望客户机执行 VLAN 标记和取消标记功能,则客户机必须了解 VLAN。在为您的 VM 配置网络时,请将交换机端口配置为 VLAN 中继端口,但不要为 XenServer 主机创建 VLAN。相反,请在正常的非 VLAN 网络上使用 VIF。
将 VLAN 与管理接口结合使用
管理接口可以在 VLAN 上配置,使用配置为中继端口或访问模式端口的交换机端口。使用 XenCenter 或 xe CLI 设置 VLAN 并将其设为管理接口。有关详细信息,请参阅管理接口。
将 VLAN 与专用存储网卡结合使用
专用存储网卡可以配置为使用本机 VLAN 或访问模式端口,如上一节中管理接口所述。专用存储网卡也称为启用 IP 的网卡或辅助接口。您可以配置专用存储网卡以使用中继端口和 XenServer VLAN,如上一节中虚拟机所述。有关详细信息,请参阅配置专用存储网卡。
在单个主机网卡上组合管理接口和客户机 VLAN
单个交换机端口可以配置为同时具有中继 VLAN 和本机 VLAN,从而允许一个主机网卡用于管理接口(在本机 VLAN 上)以及将客户机 VIF 连接到特定的 VLAN ID。
巨型帧
巨型帧可用于优化存储网络、VM 网络和管理网络上的流量性能。巨型帧是包含超过 1,500 字节有效负载的以太网帧。巨型帧通常用于实现更高的吞吐量、减少系统总线内存上的负载以及降低 CPU 开销。
注意:
XenServer 仅在池中所有主机上使用 vSwitch 作为网络堆栈时才支持巨型帧。
使用巨型帧的要求
使用巨型帧时请注意以下事项:
-
巨型帧在池级别配置
-
vSwitch 必须配置为池中所有主机上的网络后端
-
子网上的每个设备都必须配置为使用巨型帧
要使用巨型帧,请将最大传输单元 (MTU) 设置为 1500 到 9216 之间的值。您可以使用 XenCenter 或 xe CLI 设置 MTU。
网卡绑定
网卡绑定(有时也称为网卡组)通过允许管理员将两个或更多网卡配置在一起,提高了 XenServer 主机的弹性和带宽。网卡绑定在逻辑上作为一个网卡运行,所有绑定的网卡共享一个 MAC 地址。
如果绑定中的一个网卡发生故障,主机的网络流量会自动通过第二个网卡重定向。XenServer 最多支持四个绑定网络。
XenServer 支持主动-主动、主动-被动和 LACP 绑定模式。支持的网卡数量和支持的绑定模式因网络堆栈而异:
-
LACP 绑定仅适用于 vSwitch,而主动-主动和主动-被动绑定则适用于 vSwitch 和 Linux 网桥。
-
当 vSwitch 是网络堆栈时,您可以绑定两个、三个或四个网卡。
-
当 Linux 网桥是网络堆栈时,您只能绑定两个网卡。
注意:
Linux 网桥网络堆栈已弃用,并将在未来的版本中移除。
所有绑定模式都支持故障转移。但是,并非所有模式都允许所有链路对所有流量类型都处于活动状态。XenServer 支持将以下类型的 NIC 绑定在一起:
-
NIC(非管理)。您可以绑定 XenServer 专门用于 VM 流量的 NIC。绑定这些 NIC 不仅提供了弹性,而且还可以在 NIC 之间平衡来自多个 VM 的流量。
-
管理接口。您可以将管理接口绑定到另一个 NIC,以便第二个 NIC 为管理流量提供故障转移。尽管配置 LACP 链路聚合绑定可以为管理流量提供负载平衡,但主动-主动 NIC 绑定则不能。您可以在绑定的 NIC 上创建 VLAN,并且可以将主机管理接口分配给该 VLAN。
-
辅助接口。您可以绑定已配置为辅助接口(例如,用于存储)的 NIC。但是,对于大多数 iSCSI 软件启动器存储,我们建议配置多路径而不是 NIC 绑定,如《设计 XenServer 网络配置》中所述。在本节中,术语“基于 IP 的存储流量”用于统称 iSCSI 和 NFS 流量。
如果 VIF 已经在使用将要绑定的接口之一,则可以创建绑定:VM 流量会自动迁移到新的绑定接口。
在 XenServer 中,额外的 PIF 表示一个 NIC 绑定。XenServer NIC 绑定完全包含底层的物理设备 (PIF)。
注意:
-
不支持创建只包含一个 NIC 的绑定。
-
绑定的 NIC 可以是不同型号。
-
不支持在承载 FCoE 流量的 NIC 上使用 NIC 绑定。
最佳实践
设置 NIC 绑定时,请遵循以下最佳实践:
-
将绑定的链路连接到不同的物理网络交换机,而不仅仅是同一交换机上的端口。
-
确保独立的交换机从不同的独立电源分配单元 (PDU) 获取电源。
-
如果可能,在您的数据中心中,将 PDU 放置在电源馈电的不同相上,甚至放置在由不同电力公司提供的馈电上。
-
考虑使用不间断电源设备,以确保网络交换机和主机在发生电源故障时能够继续运行或执行有序关机。
这些措施增加了对可能影响网络交换机的软件、硬件或电源故障的弹性。
IP 地址的关键点
绑定 NIC 具有一个 IP 地址或不具有 IP 地址,具体如下:
-
管理和存储网络。
-
如果您绑定管理接口或辅助接口,则会将单个 IP 地址分配给该绑定。也就是说,每个 NIC 没有自己的 IP 地址。XenServer 将这两个 NIC 视为一个逻辑连接。
-
当绑定用于非 VM 流量时,例如连接到共享网络存储或用于管理的 XenCenter,请为该绑定配置一个 IP 地址。但是,如果您已将 IP 地址分配给其中一个 NIC(即,创建了管理接口或辅助接口),则该 IP 地址会自动分配给整个绑定。
-
如果您将管理接口或辅助接口绑定到没有 IP 地址的 NIC,则该绑定将采用相应接口的 IP 地址。
-
如果您绑定标记的 VLAN 管理接口和辅助接口,则会在该绑定 NIC 上创建管理 VLAN。
-
-
VM 网络。当绑定 NIC 用于 VM 流量时,您无需为该绑定配置 IP 地址。这是因为绑定在 OSI 模型的第 2 层(数据链路层)运行,并且在该层不使用 IP 地址。虚拟机的 IP 地址与 VIF 相关联。
绑定类型
XenServer 提供三种不同类型的绑定,所有这些绑定都可以使用 CLI 或 XenCenter 进行配置:
-
主动-主动模式,VM 流量在绑定 NIC 之间进行负载均衡。请参阅 主动-主动绑定。
-
主动-被动模式,其中只有一个 NIC 主动承载流量。请参阅 主动-被动绑定。
-
LACP 链路聚合,其中活动和备用网卡在交换机和主机之间进行协商。请参阅 LACP 链路聚合控制协议绑定。
注意:
绑定设置了 31,000 毫秒的向上延迟和 200 毫秒的向下延迟。看似较长的向上延迟是故意的,因为某些交换机需要时间来启用端口。如果没有延迟,当链路在故障后恢复时,绑定可能会在交换机准备好传输流量之前将流量重新平衡到该链路上。要将两个连接都移动到不同的交换机,请先移动一个,然后等待 31 秒使其再次使用,然后再移动另一个。有关更改延迟的信息,请参阅 更改绑定的向上延迟。
绑定状态
XenServer 在每个主机的事件日志中提供绑定状态。如果绑定中的一个或多个链路发生故障或恢复,则会在事件日志中记录。同样,您可以使用
links-up 参数查询绑定链路的状态,如以下示例所示:
xe bond-param-get uuid=bond_uuid param-name=links-up
XenServer 大约每五秒检查一次绑定中链路的状态。因此,如果绑定中在五秒窗口内有更多链路发生故障,则在下一次状态检查之前不会记录该故障。
绑定事件日志显示在 XenCenter 的“通知 > 事件”视图中。对于未运行 XenCenter 的用户,事件日志也显示在每个主机的
/var/log/xensource.log 中。
主动-主动绑定
主动-主动是针对客户机流量的主动/主动配置:两个网卡可以同时路由 VM 流量。当绑定用于管理流量时,绑定中只有一个网卡可以路由流量:另一个网卡保持未使用状态并提供故障转移支持。当启用 Linux 网桥或 vSwitch 网络堆栈时,主动-主动模式是默认的绑定模式。
当主动-主动绑定与 Linux 网桥一起使用时,您只能绑定两个网卡。当使用 vSwitch 作为网络堆栈时,您可以在主动-主动模式下绑定两个、三个或四个网卡。但是,在主动-主动模式下,绑定三个或四个网卡仅对 VM 流量有利,如以下插图所示。
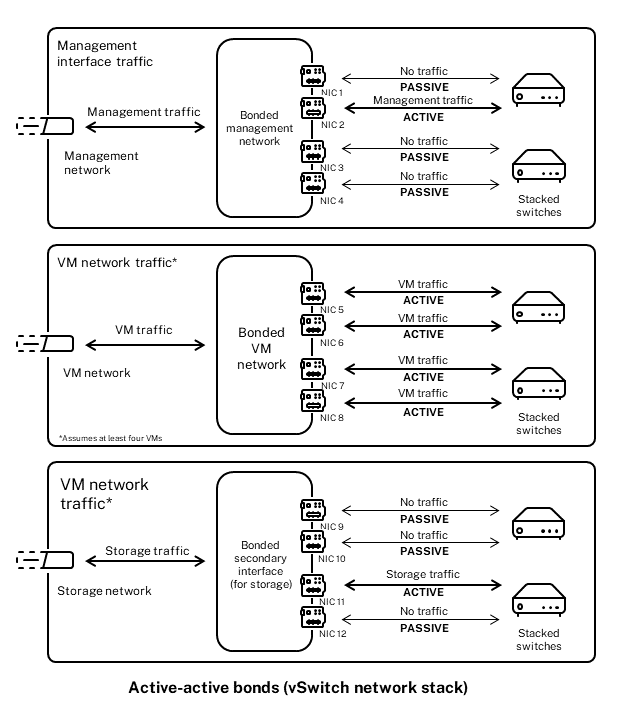
当绑定关联了多个 MAC 地址时,XenServer 才能通过两个或更多网卡发送流量。XenServer 可以使用 VIF 中的虚拟 MAC 地址通过多个链路发送流量。具体来说:
-
VM 流量。如果您在仅承载 VM(客户机)流量的网卡上启用绑定,则所有链路都将处于活动状态,并且网卡绑定可以将分散的 VM 流量平衡到各个网卡上。单个 VIF 的流量永远不会在网卡之间拆分。
-
管理或存储流量。绑定中只有一个链路(网卡)处于活动状态,其他网卡保持未使用状态,除非流量故障转移到它们。在绑定网络上配置管理接口或辅助接口可提供弹性。
-
混合流量。如果绑定的网卡承载 IP 存储流量和客户机流量的混合,则只有客户机和控制域流量会进行负载平衡。控制域本质上是一个虚拟机,因此它像其他客户机一样使用网卡。XenServer 平衡控制域流量的方式与平衡 VM 流量的方式相同。
流量均衡
XenServer 通过使用数据包的源 MAC 地址在 NIC 之间均衡流量。由于管理流量只有一个源 MAC 地址,因此主动-主动模式只能使用一个 NIC,并且流量不会均衡。流量均衡基于以下两个因素:
-
发送或接收流量的虚拟机及其关联的 VIF
-
正在发送的数据量(以千字节为单位)。
XenServer 评估每个 NIC 正在发送和接收的数据量(以千字节为单位)。如果一个 NIC 发送的数据量超过另一个 NIC 发送的数据量,XenServer 会重新均衡哪些 VIF 使用哪些 NIC。VIF 的整个负载都会被转移。一个 VIF 的负载永远不会在两个 NIC 之间拆分。
尽管主动-主动 NIC 绑定可以为来自多个 VM 的流量提供负载均衡,但它无法为单个 VM 提供两个 NIC 的吞吐量。任何给定的 VIF 在任何时候都只使用绑定中的一个链接。由于 XenServer 会定期重新均衡流量,因此 VIF 不会永久分配给绑定中的特定 NIC。
主动-主动模式有时被称为源负载均衡 (SLB) 绑定,因为 XenServer 使用 SLB 在绑定的网络接口之间共享负载。SLB 源自开源的自适应负载均衡 (ALB) 模式,并重用 ALB 功能来动态地在 NIC 之间重新均衡负载。
重新均衡时,会在给定时间内跟踪每个辅助(接口)上的字节数。如果待发送的数据包包含新的源 MAC 地址,则会将其分配给利用率最低的辅助接口。流量会定期重新均衡。
每个 MAC 地址都有相应的负载,XenServer 可以根据 VM 发送和接收的数据量在 NIC 之间转移整个负载。对于主动-主动流量,来自一个 VM 的所有流量只能在一个 NIC 上发送。
注意:
主动-主动绑定不需要交换机支持 EtherChannel 或 802.3ad (LACP)。
主动-被动绑定
主动-被动绑定仅通过其中一个 NIC 路由流量。如果活动 NIC 失去网络连接,流量将故障转移到绑定中的另一个 NIC。主动-被动绑定通过活动 NIC 路由流量。如果活动 NIC 发生故障,流量将转移到被动 NIC。
主动-被动绑定在 Linux 网桥和 vSwitch 网络堆栈中可用。与 Linux 网桥一起使用时,可以绑定两个 NIC。与 vSwitch 一起使用时,只能绑定两个、三个或四个 NIC。但是,无论流量类型如何,当您以主动-被动模式绑定 NIC 时,只有一个链接处于活动状态,并且链接之间没有负载均衡。
下图显示了配置为主动-被动模式的两个绑定 NIC。
此图显示了两块以主动-被动模式绑定的网卡。网卡 1 处于活动状态。该绑定包含一块用于故障转移的网卡,该网卡连接到第二个交换机。仅当网卡 1 发生故障时才使用此网卡。](/en-us/xenserver/8/media/bond-types-active-passive.png)
主动-主动模式是 XenServer 中的默认绑定配置。如果使用 CLI 配置绑定,则必须为主动-被动模式指定一个参数。否则,将创建主动-主动绑定。您无需配置主动-被动模式,因为网络正在承载管理流量或存储流量。
主动-被动模式是实现弹性的一个好选择,因为它提供了多种优势。使用主动-被动绑定时,流量不会在网卡之间移动。同样,主动-被动绑定允许您配置两个交换机以实现冗余,但不需要堆叠。如果管理交换机发生故障,堆叠的交换机可能会成为单点故障。
主动-被动模式不需要交换机支持 EtherChannel 或 802.3ad (LACP)。
在不需要负载均衡或只打算在一块网卡上发送流量的情况下,请考虑配置主动-被动模式。
重要提示:
创建 VIF 或池投入生产后,请谨慎更改或创建绑定。
LACP 链路聚合控制协议绑定
LACP 链路聚合控制协议是一种绑定类型,它将一组端口捆绑在一起,并将其视为单个逻辑通道。LACP 绑定提供故障转移,并可以增加可用带宽总量。
与其他绑定模式不同,LACP 绑定需要配置链路的两端:在主机上创建绑定,并在交换机上为每个绑定创建链路聚合组 (LAG)。请参阅LACP 绑定的交换机配置。您必须将 vSwitch 配置为网络堆栈才能使用 LACP 绑定。此外,您的交换机必须支持 IEEE 802.3ad 标准。
主动-主动 SLB 绑定和 LACP 绑定的比较:
主动-主动 SLB 绑定
优点:
-
可与硬件兼容性列表中的任何交换机配合使用。
-
不需要支持堆叠的交换机。
-
支持四个网卡。
注意事项:
-
最佳负载平衡要求每个 VIF 至少有一个网卡。
-
存储或管理流量不能在多个网卡上拆分。
-
仅当存在多个 MAC 地址时才进行负载平衡。
LACP 绑定
优点:
-
所有链路都可以处于活动状态,无论流量类型如何。
-
流量平衡不依赖于源 MAC 地址,因此所有流量类型都可以进行平衡。
注意事项:
-
交换机必须支持 IEEE 802.3ad 标准。
-
需要交换机端配置。
-
仅支持 vSwitch。
-
需要单个交换机或堆叠式交换机。
流量平衡
XenServer 支持两种 LACP 绑定哈希类型。哈希一词描述了网卡和交换机如何分配流量——(1) 基于源和目标地址的 IP 和端口的负载平衡,以及 (2) 基于源 MAC 地址的负载平衡。
根据哈希类型和流量模式,LACP 绑定可能比主动-主动网卡绑定更均匀地分配流量。
注意:
您可以在主机和交换机上分别配置出站和入站流量的设置:两端的配置不必匹配。
基于源和目标地址的 IP 和端口的负载平衡。
此哈希类型是默认的 LACP 绑定哈希算法。如果源或目标 IP 或端口号存在差异,则来自一个客户机的流量可以分布到两个链路上。
如果虚拟机运行多个使用不同 IP 或端口号的应用程序,则此哈希类型会将流量分布到多个链路上。分配流量使客户机能够使用聚合吞吐量。此哈希类型允许一个客户机使用多个网卡的全部吞吐量。
如下图所示,此哈希类型可以将虚拟机上两个不同应用程序的流量分配到两个不同的网卡。
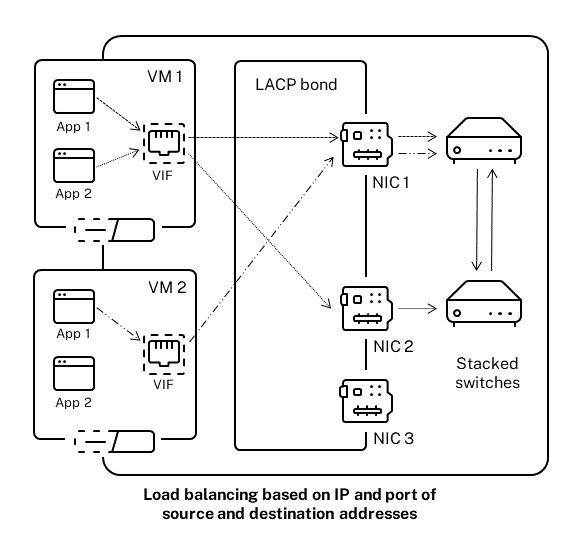
当您希望平衡同一虚拟机上两个不同应用程序的流量时,配置基于源和目标地址的 IP 和端口的 LACP 绑定是有益的。例如,当只有一个虚拟机配置为使用三个网卡的绑定时。
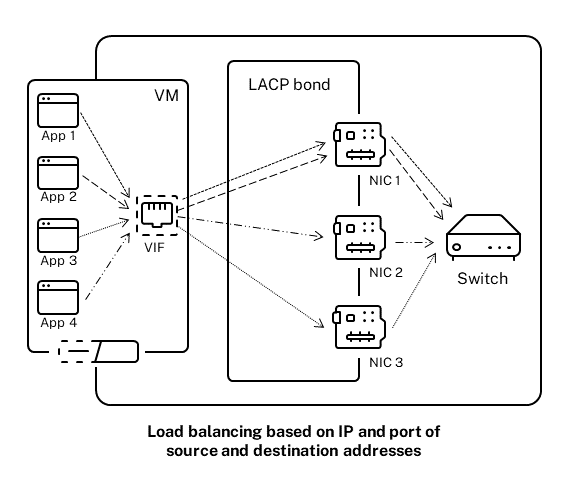
此哈希类型的平衡算法使用五个因素将流量分散到网卡上:源 IP 地址、源端口号、目标 IP 地址、目标端口号和源 MAC 地址。
基于源 MAC 地址的负载平衡。
当同一主机上有多个虚拟机时,这种负载平衡类型效果很好。流量根据流量源自的虚拟机的虚拟 MAC 地址进行平衡。XenServer 使用与主动-主动绑定相同的算法发送出站流量。来自同一客户机的流量不会分散到多个网卡上。因此,如果 VIF 数量少于网卡数量,则此哈希类型不适用:负载平衡不是最佳的,因为流量无法分散到网卡上。
交换机配置
根据您的冗余要求,您可以将绑定中的网卡连接到相同或单独的堆叠交换机。如果您将其中一个网卡连接到第二个冗余交换机,并且一个网卡或交换机发生故障,流量将故障转移到另一个网卡。添加第二个交换机可以通过以下方式防止配置中出现单点故障:
-
当您将绑定管理接口中的一个链路连接到第二个交换机时,如果交换机发生故障,管理网络仍将保持在线,并且主机之间仍然可以相互通信。
-
如果您将一个链路(适用于任何流量类型)连接到第二个交换机,并且网卡或交换机发生故障,虚拟机将保留在网络上,因为它们的流量会故障转移到另一个网卡/交换机。
当您希望将绑定的网卡连接到多个交换机并配置了 LACP 绑定模式时,请使用堆叠交换机。“堆叠交换机”一词用于描述将多个物理交换机配置为单个逻辑交换机。您必须按照交换机制造商的指南,通过物理连接和交换机管理软件将交换机连接在一起,以便交换机作为一个逻辑交换单元运行。通常,交换机堆叠只能通过专有扩展实现,并且交换机供应商可能会以不同的术语来宣传此功能。
注意:
如果您遇到主动-主动绑定问题,可能需要使用堆叠交换机。主动-被动绑定不需要堆叠交换机。
LACP 绑定的交换机配置
由于交换机配置的具体细节因制造商而异,因此在配置用于 LACP 绑定的交换机时,需要记住以下几个关键点:
-
交换机必须支持 LACP 和 IEEE 802.3ad 标准。
-
在交换机上创建 LAG 组时,必须为主机上的每个 LACP 绑定创建一个 LAG 组。例如,如果您有一个包含五个主机的池,并且在每个主机的网卡 4 和 5 上创建了一个 LACP 绑定,则必须在交换机上创建五个 LAG 组。每个组对应主机上网卡的一组端口。您可能还需要将 VLAN ID 添加到您的 LAG 组中。
-
XenServer LACP 绑定要求将 LAG 组中的“静态模式”设置设为“禁用”。
如前所述,在交换机配置中,需要堆叠交换机才能将 LACP 绑定连接到多个交换机。
设置后的初始网络配置
XenServer 主机网络配置在主机初次安装时指定。IP 地址配置(DHCP/静态)、用作管理接口的网卡以及主机名等选项均根据安装期间提供的值进行设置。
当主机有多个网卡时,安装后的配置取决于安装期间选择哪个网卡用于管理操作:
-
为主机中的每个网卡创建 PIF
-
用作管理接口的网卡的 PIF 配置了安装期间指定的 IP 地址选项
-
为每个 PIF 创建一个网络(“network 0”、“network 1”等)
-
每个网络连接到一个 PIF
-
除用作管理接口的 PIF 外,所有其他 PIF 的 IP 地址选项均未配置
当主机只有一个网卡时,安装后存在以下配置:
-
创建一个与主机单个网卡对应的 PIF
-
PIF 配置了安装期间指定的 IP 地址选项,并用于启用主机管理
-
PIF 设置为用于主机管理操作
-
创建一个名为 network 0 的单一网络
-
Network 0 连接到 PIF,以实现与虚拟机的外部连接
当 XenServer 安装在标记的 VLAN 网络上时,安装后存在以下配置:
-
为主机中的每个网卡创建 PIF
-
用于管理接口的网卡上标记 VLAN 的 PIF 配置了安装期间指定的 IP 地址配置。
-
为每个 PIF 创建一个网络(例如:网络 1、网络 2 等)。还会创建额外的 VLAN 网络(例如,用于与 eth0 上的 VLAN\<TAG\> 关联的池范围网络)。
-
每个网络都连接到一个 PIF。VLAN PIF 设置为用于主机管理操作。
在这两种情况下,生成的网络配置都允许通过管理接口的 IP 地址,由 XenCenter、xe CLI 以及在独立计算机上运行的任何其他管理软件连接到 XenServer 主机。此配置还为在主机上创建的虚拟机提供外部网络连接。
用于管理操作的 PIF 是在 XenServer 安装期间唯一配置了 IP 地址的 PIF。通过使用充当虚拟以太网交换机的网络对象将 PIF 桥接到 VIF,可以实现虚拟机的外部网络连接。
VLAN、网卡绑定以及将网卡专用于存储流量等网络功能所需的步骤将在后续章节中介绍。
更改网络配置
您可以通过修改网络对象来更改网络配置。为此,您需要运行一个影响网络对象或 VIF 的命令。
修改网络对象
您可以更改网络的各个方面,例如帧大小 (MTU)、名称标签、名称描述、用途和其他值。使用 xe
network-param-set 命令及其相关参数来更改这些值。
当您运行 xe
network-param-set 命令时,唯一必需的参数是 uuid。
可选参数包括:
-
default_locking_mode。请参阅 简化云中的 VIF 锁定模式配置。 -
name-label -
name-description -
MTU -
purpose。请参阅为网络添加用途。 -
other-config
如果未提供参数值,则该参数将设置为 null 值。要在映射参数中设置(键、值)对,请使用以下语法
map-param:key=value。
更改链路聚合的启动延迟
默认情况下,链路聚合的启动延迟设置为 31,000 毫秒,以防止在 NIC 发生故障后流量重新平衡到该 NIC 上。虽然看起来很长,但启动延迟对于所有链路聚合模式都很重要,而不仅仅是主动-主动模式。
但是,如果您了解为您的环境选择的适当设置,则可以使用以下过程更改链路聚合的启动延迟。
设置启动延迟(以毫秒为单位):
xe pif-param-set uuid=<uuid of bond interface PIF> other-config:bond-updelay=<delay in ms>
要使更改生效,您必须拔下然后重新插入物理接口:
xe pif-unplug uuid=<uuid of bond interface PIF>xe pif-plug uuid=<uuid of bond interface PIF>